


Microsoft ha reso noto il 13 ottobre di aver scoperto la vulnerabilità CVE-2026-83844, nascosta nel codice di Paint. Non ci sono testimonianze di attacchi eseguiti sfruttandola, ma è potenzialmente molto pericolosa (8,1/10), consentendo l’esecuzione di codice attraverso una rete, senza che la vittima debba compiere alcuna azione.
Paint su Windows ha una grave vulnerabilità
La cosa migliore da fare è procedere all’aggiornamento dell’app, attraverso lo store ufficiale. Il gruppo di Redmond ha già rilasciato la patch correttiva che interviene sul problema di sicurezza, presente nella release 11.2609.401.0 (e successive). Se non lo si fa, oltre a risultare esposti a un’eventuale azione dei cybercriminali, alcuni antivirus potrebbero segnalare la falla.
Un metodo rapido per conoscere la versione di Paint installata consiste nell’aprire la PowerShell di Windows e digitare il comando seguente.
powershell Get-AppxPackage -Name Microsoft.Paint | Select-Object Name, Version
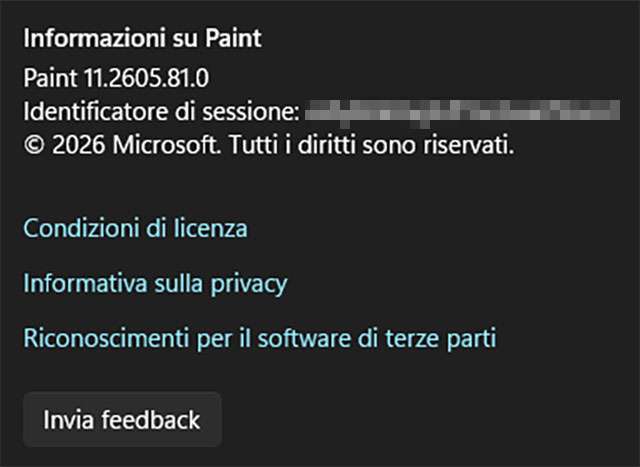
In alternativa è possibile lanciare l’applicazione e fare clic sull’icona delle Impostazioni. Ci si troverà di fronte a una schermata con l’informazione. Nel mio caso è la 11.2605.81.0, dunque precedente a quella aggiornata, nonostante l’abbia appena scaricata. Con tutta probabilità il rollout è in corso, nonostante siano trascorse ormai diverse settimane dal via alla distribuzione del fix.
Microsoft descrive la vulnerabilità come out-of-bounds read
. Significa che permette la lettura della memoria al di fuori di quella che è l’area di azione predefinita del software. Questo consentirebbe di mettere a segno un attacco tramite l’esecuzione del codice sul PC.
Un attaccante non autenticato potrebbe sfruttare questa vulnerabilità inviando, tramite la rete, un pacchetto appositamente predisposto a un servizio interessato.
La buona notizia è che farlo sarebbe molto complesso, dunque le probabilità di vedere il proprio computer compromesso a causa della falla sono piuttosto basse.
Quanto è diventata pesante l’app?
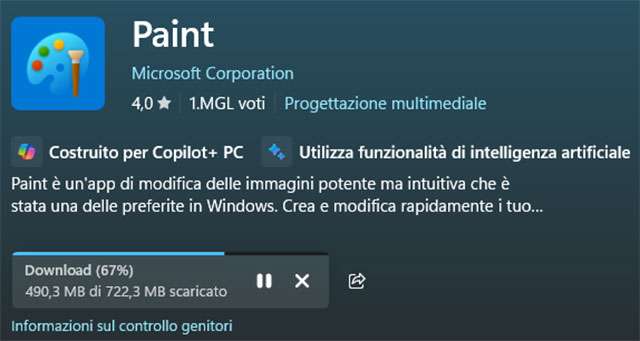
Ho reinstallato Paint dal Microsoft Store per scrivere questo articolo e mi sono reso conto di una cosa: è diventato molto pesante: oltre 720 MB. Non è più quell’applicazione leggera e minimalista di un tempo, quasi certamente a causa dell’inclusione delle funzionalità di intelligenza artificiale.
Ti potrebbe interessare
5 nov 2026