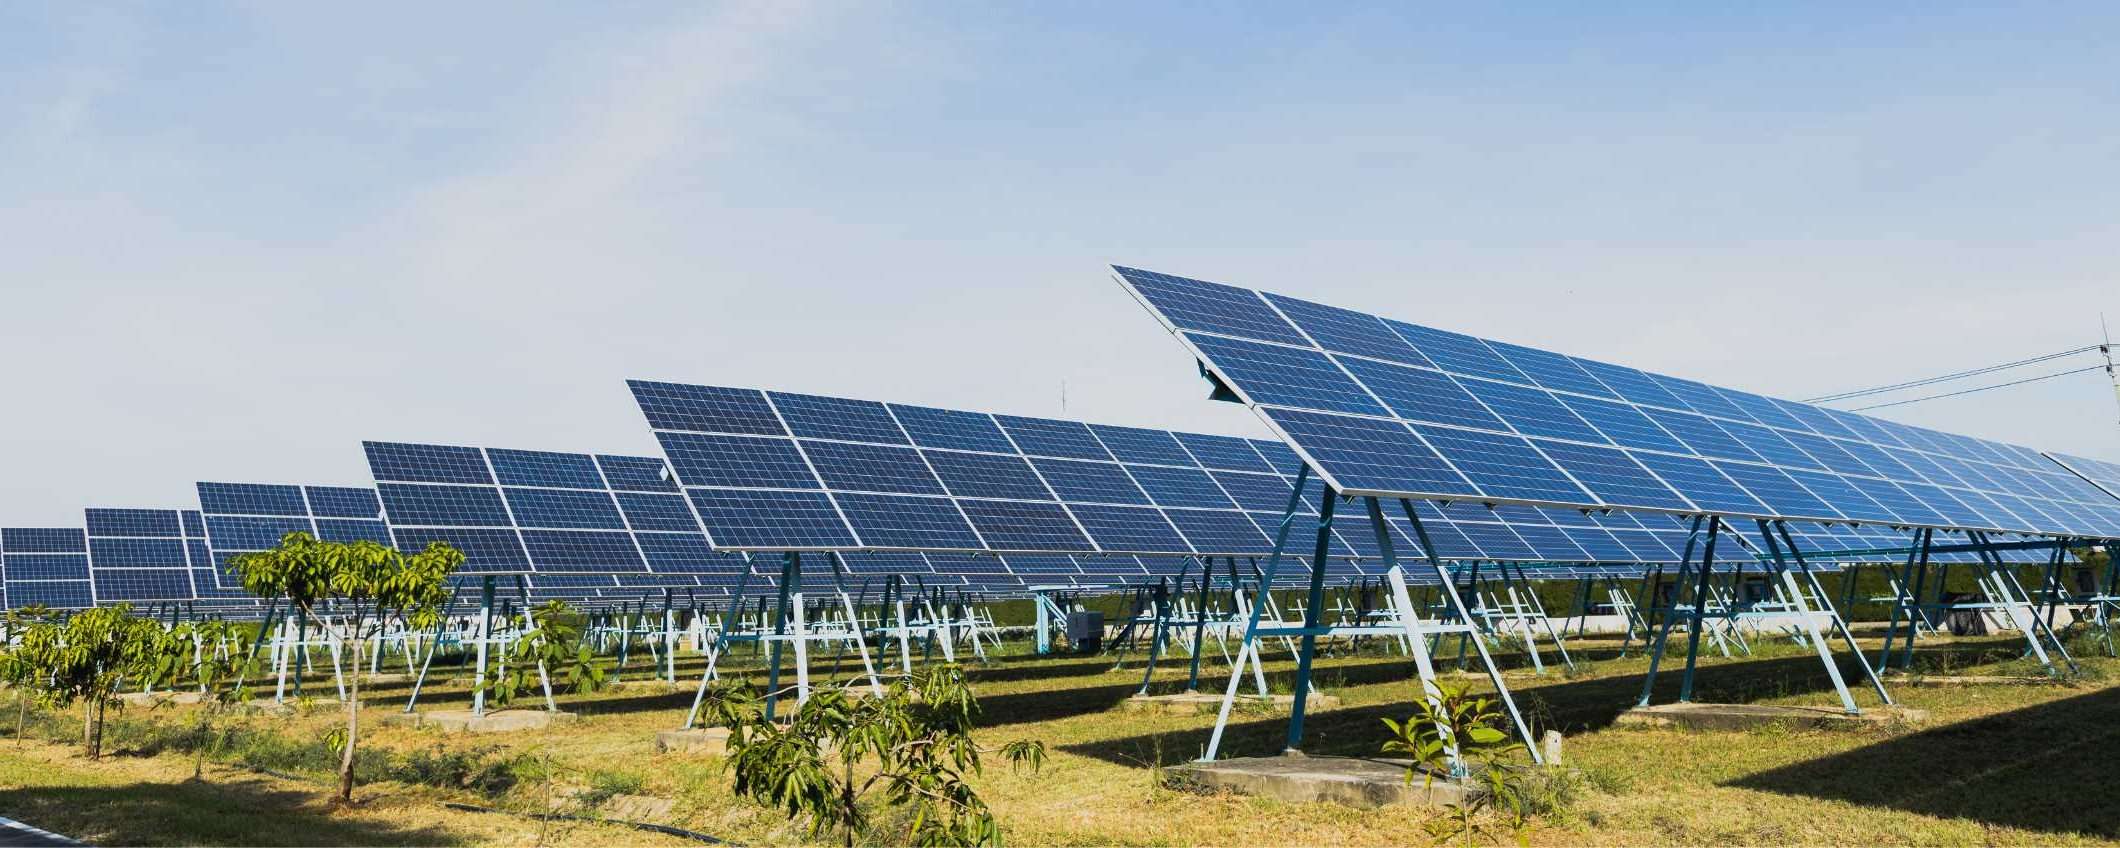
I pannelli solari smart potrebbero nascondere una vulnerabilità capace di mettere a rischio persino la rete elettrica. A lanciare l’allarme è un rapporto europeo pubblicato a fine settembre, secondo cui alcune falle di sicurezza potrebbero permettere ai pirati informatici di prendere il controllo di migliaia di inverter da remoto. E dopo l’attacco che, appena una settimana fa in Francia, ha mandato in tilt i sistemi di refrigerazione di alcuni supermercati, lo scenario appare tutt’altro che fantascientifico.
Gli hacker possono sabotare gli inverter dei pannelli solari da remoto
Più il fotovoltaico conquista i tetti, i parcheggi e i campi d’Italia e d’Europa, più la sua sicurezza informatica diventa un affare dell’intera rete elettrica, e non più solo di ogni singolo proprietario. Del resto, tutto si gioca nell’inverter, un dispositivo discreto che converte la corrente continua dei pannelli in corrente alternata, quella delle nostre prese. Sempre più spesso è collegato a Internet: si monitora la produzione dal proprio smartphone, si modificano le impostazioni, il produttore inserisce i suoi aggiornamenti. Il rapporto dello Smart Energy Expert Group (SEEG) passa in rassegna l’intera gamma, dal kit da meno di 800 W che si collega a una semplice presa fino alle centrali da oltre un megawatt. Comodo, finché nessun altro si invita nella conversazione.
Firmato da undici esperti provenienti in particolare da SolarPower Europe, da ENTSO-E (che riunisce i gestori europei delle reti di trasporto dell’elettricità) o dall’agenzia federale tedesca di cybersicurezza, il testo non impegna ufficialmente Bruxelles. Ma ricorda che la capacità solare dell’Unione è passata da 86 GW nel 2015 a 406 GW nel 2025, e che potrebbe raggiungere i 718 GW nel 2030. Accendendo o spegnendo di colpo una parte di questo parco, un criminale informatico causerebbe uno squilibrio alla produzione e il consumo, saturerebbe alcune linee, perturberebbe la tensione e, nel peggiore dei casi, provocherebbe blackout estesi.
Gli esperti hanno passato in rassegna i modi in cui un pirata informatico potrebbe procedere, e ne individuano tre ritenuti ad alto rischio. Il primo prende di mira le piattaforme online dei produttori, quei servizi cloud attraverso i quali transitano il monitoraggio della produzione, le impostazioni e gli aggiornamenti, soprattutto per i privati e le aziende. Una sola falla in quel punto, e un gran numero di inverter obbedirebbe di colpo all’aggressore. Il secondo è più insidioso, poiché prende di mira un costruttore che, costretto da uno Stato, nasconderebbe una backdoor, ovvero un accesso segreto, nella sua piattaforma, nel software dei suoi inverter o nei loro componenti. Il terzo riguarda le grandi centrali, dove l’intruso aggirerebbe il firewall che protegge le connessioni da remoto prima di muoversi liberamente nella rete informatica del sito.
Per misurare il pericolo, gli esperti confrontano la potenza che un hacker potrebbe controllare con i 3.000 MW che la rete continentale europea tiene in riserva per compensare una perdita improvvisa di produzione, una soglia oltre la quale lo shock diventerebbe difficile da assorbire.
L’attacco Danfoss, un avvertimento a grandezza naturale per il solare
Basta guardare a quanto accaduto in Francia nella notte tra l’11 e il 12 ottobre per capire che il rischio è concreto. In quell’occasione, alcuni pirati informatici hanno violato gli inverter di refrigerazione Danfoss e imposto uno sbrinamento continuo, trasformando i banchi frigo di Intermarché, Magasins U e Leclerc in ambienti roventi, con temperature fino a 50 °C. Molti dei dispositivi colpiti erano modelli obsoleti, ormai esclusi dagli aggiornamenti del produttore.
Per blindare le grandi centrali, il rapporto chiede che ogni scambio dell’inverter sia documentato, cifrato e autenticato, che le sue connessioni in uscita puntino solo a server approvati situati nell’UE o in un Paese con garanzie equivalenti, e che nessuno possa bussare alla sua porta dall’esterno della rete locale. Nelle installazioni aziendali come nelle centrali, gli aggiornamenti automatici del produttore cederebbero il posto ad aggiornamenti manuali, effettuati da fornitori di servizi qualificati.
Per quanto riguarda la regolamentazione, gli esperti rilevano che il quadro europeo attuale, il Cyber Resilience Act, consente ai produttori di attestare essi stessi la conformità dei propri inverter, senza test né audit indipendenti. Chiedono una norma dedicata e un controllo da parte di un organismo terzo. Propongono anche di imporre scadenze per correggere le falle, di formare meglio gli installatori e di limitare il ricorso a fornitori “ad alto rischio”, senza indicarne alcuno, sottolineando al contempo la forte dipendenza dell’Europa dalle apparecchiature cinesi.
La regolamentazione avanza a passo lento, e nessuna norma futura metterà in sicurezza per magia gli inverter già installati. Bisognerebbe censire ogni apparecchiatura connessa e verificare che sia ancora seguita dal suo produttore, bloccare gli accessi in entrata, far passare i fornitori di servizi attraverso una piattaforma di gestione degli accessi privilegiati, poi rinnovare ogni credenziale assegnandole un responsabile. Il livello reale di protezione, invece, è senza alcun dubbio legato alla gestione delle identità e degli accessi.
Ti potrebbe interessare
19 ott 2026