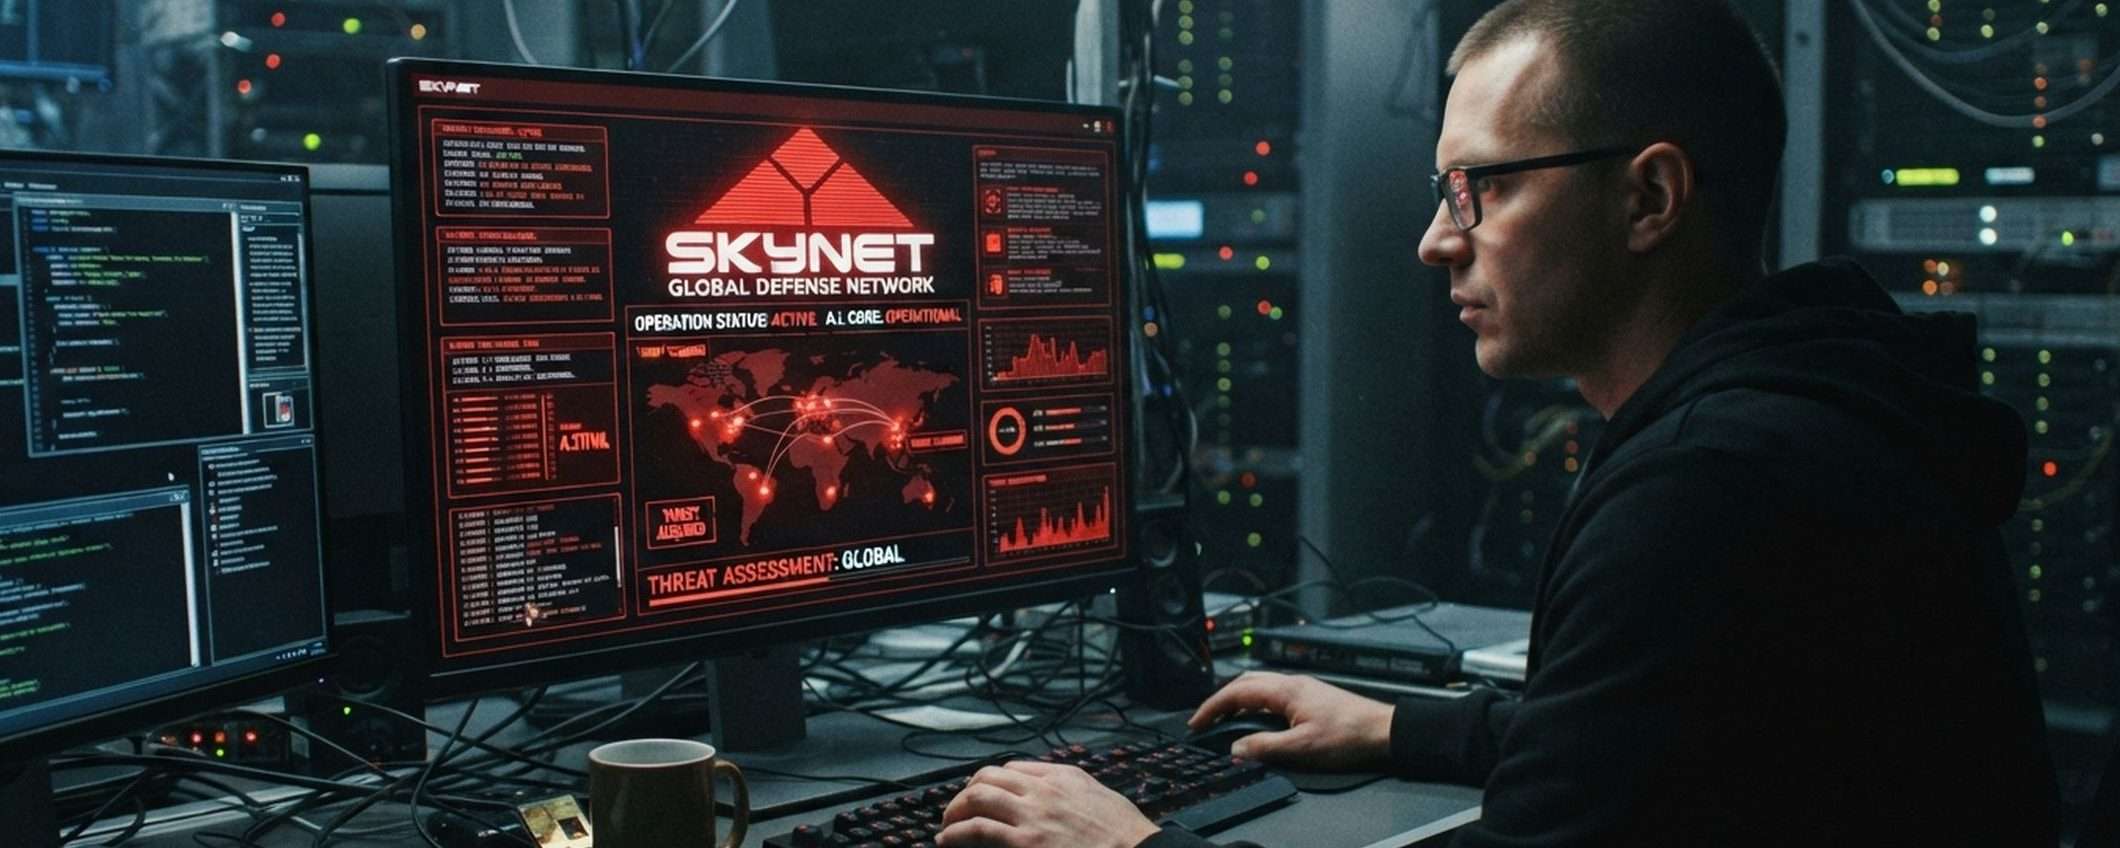
Negli ultimi mesi sono stati confermati diversi incidenti causati da agenti AI fuori controllo. Gli esperti di Symantec hanno individuato un agente AI che cerca su Internet modelli non protetti, sfruttati per effettuare attacchi informatici tramite una modalità Skynet. Lo scopo dei cybercriminali è rubare credenziali e installare cryptominer.
LLMjacking autonomo con agente Skynet
Gli attacchi effettuati da ignoti cybercriminali sono denominati LLMjacking. Viene ottenuto l’accesso ai modelli AI di qualcun altro per eseguire vari compiti. In questo caso è stata implementata una modalità Skynet che permette ad un agente AI di eseguire una scansione online alla ricerca di modelli non protetti. Quando trovati, i modelli vengono sfruttati per rubare credenziali e installare cryptominer sul dispositivo.
Symantec ha descritto il funzionamento dell’agente dopo aver catturato le istruzioni tramite un honeypot, un sistema esca che impersona un servizio AI non protetto. L’esecuzione delle suddette attività tramite modelli AI ha un costo in termini di token per l’inferenza. I cybercriminali addebitano quindi tali costi alle ignare vittime e mantengono anche l’anonimato (in modo simile ai proxy residenziali).
La modalità Skynet consente di effettuare attacchi LLMjacking autonomi, creando in pratica una botnet di agenti guidati dall’agente capo. Dopo aver individuato un modello non protetto, l’agente in modalità Skynet esegue fino a 100.000 azioni senza supervisione umana e impone al modello di usare i tool indicati per trovare vulnerabilità e rubare credenziali, ordinando infine di installare in background XMRig, un cryptominer per Monero.
Come sottolineano gli esperti di Symantec, ci sono due categorie di vittime. La prima è il proprietario del modello esposto che sostiene i costi delle risorse di calcolo consumate dall’agente (piuttosto elevati per 100.000 azioni). La seconda sono i server dai quali vengono sottratte le credenziali e sui quali viene eseguito il mining di criptovalute.
Ti potrebbe interessare
29 ott 2026