


Proteggere i dati aziendali non significa più semplicemente effettuare una copia dei file su un secondo dispositivo. Server fisici, macchine virtuali, servizi SaaS e workload distribuiti tra infrastruttura locale e cloud hanno trasformato il backup in un’attività che coinvolge software, storage, sicurezza, reti, procedure di disaster recovery e, non di rado, differenti sistemi di licensing.
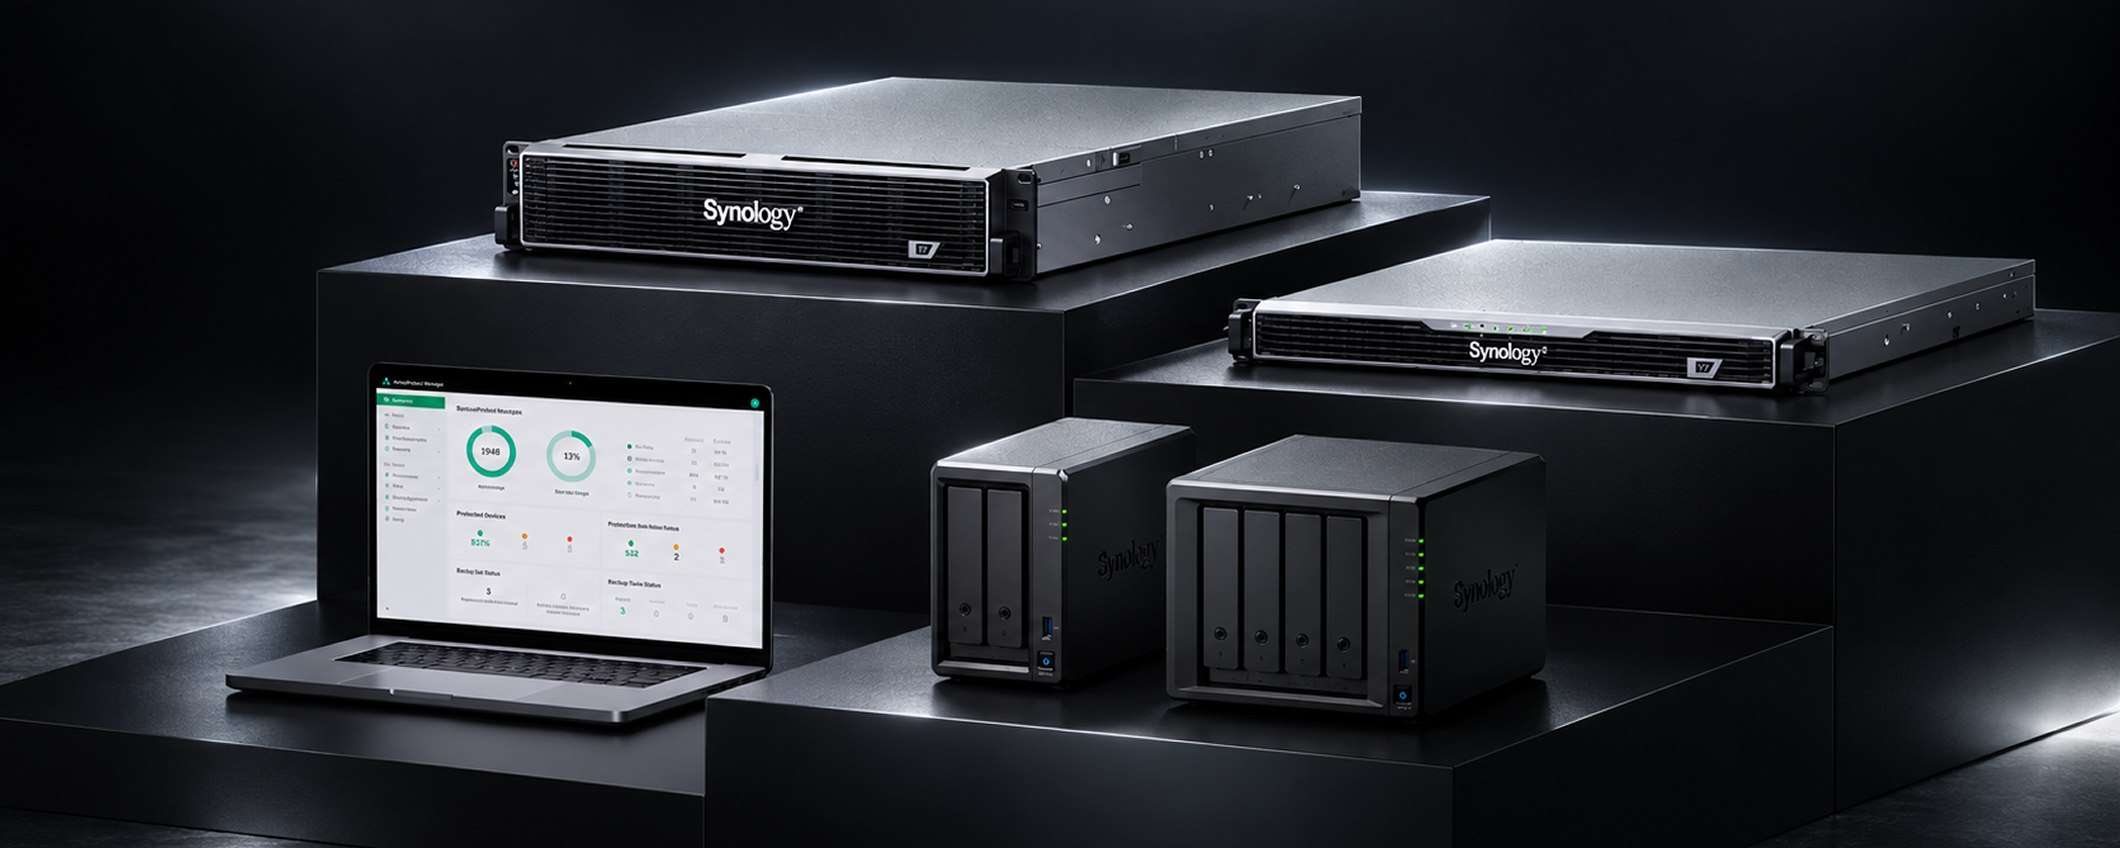
Synology ActiveProtect prova a ridurre questa complessità integrando hardware, sistema operativo, storage e software di protezione dei dati in un’unica appliance.
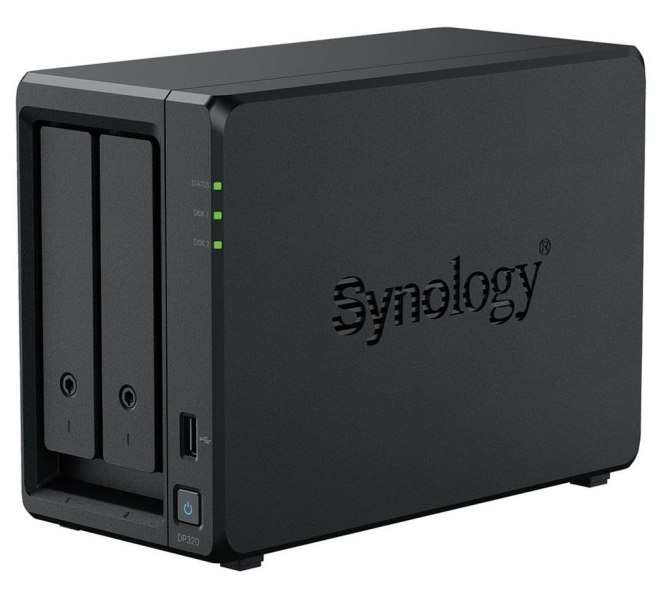
Synology DP320, il modello compatto della famiglia ActiveProtect. Il dispositivo è importante, ma la parte più interessante si trova sopra l’hardware: ActiveProtect Manager 2.0, o APM 2.0, è il software che coordina backup, copie secondarie, ripristino, deduplicazione, protezione immutabile e gestione centralizzata dei workload.
Synology riassume la filosofia ActiveProtect in tre elementi: appliance integrata, assenza di licenze legate alle singole funzionalità o ai workload protetti e possibilità di estendere l’infrastruttura attraverso una gestione centralizzata.
DP320: l’hardware è solo il punto di partenza
Un dispositivo come Synology DP320 rende evidente la differenza tra ActiveProtect e un NAS general purpose. Non nasce come hardware sul quale installare liberamente applicazioni diverse, ma come macchina specificamente progettata per la protezione dei dati.
La configurazione del DP320 utilizza un chip AMD Ryzen R1600, 8 GB di RAM, due hard disk da 8 TB configurati in RAID 1 e due interfacce Gigabit Ethernet, una destinata alla gestione e una al traffico dati.
Nel caso del DP320, Synology indica una valore pari a circa 5 TB come quantità di dati sorgente complessivi che si consiglia di proteggere con l’appliance, non la capacità effettiva dei dischi installati. Il dato costituisce un riferimento importante per scegliere il modello ActiveProtect in funzione del volume dei dati presenti sui sistemi sottoposti a backup.
Il DP320 può inoltre partecipare a un’infrastruttura ActiveProtect nella quale vengono gestiti fino a 10 server di backup e 500 workload. Con workload si intendono le singole risorse protette, ad esempio server fisici, macchine virtuali, PC o altri sistemi inclusi nei piani di backup. Il limite non va quindi interpretato come “500 backup contemporanei”, ma come numero massimo di risorse che possono essere censite e amministrate nel cluster secondo il dimensionamento previsto da Synology.
C’è infine un terzo dato, separato dai precedenti: DP320 può utilizzare il proprio hypervisor integrato per avviare direttamente una macchina virtuale senza doverla prima ripristinare su un server VMware, Proxmox o Hyper-V esterno. È una funzione pensata soprattutto per controllare che il backup sia realmente avviabile, effettuare test di disaster recovery in un ambiente isolato oppure accedere temporaneamente al sistema ripristinato.
Gli altri componenti della famiglia ActiveProtect
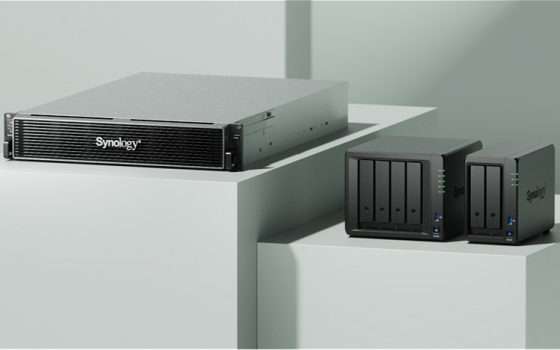
DP320 è una macchina destinata soprattutto alle realtà di dimensioni contenute, alle filiali o agli ambienti che vogliono entrare nell’architettura ActiveProtect senza partire da hardware rack di fascia superiore.
La famiglia Synology vede infatti la presenza di modelli come DP300, DP5000 e DP7000 con capacità e prestazioni crescenti: il software e il modello operativo rimangono gli stessi; cambia la quantità di workload che ogni nodo può sostenere. L’aspetto legato alla modularità è uno degli elementi alla base della scalabilità di ActiveProtect.
L’aspetto rilevante è che APM conosce direttamente lo storage, l’hardware e il formato dei backup sui quali si sta lavorando: da qui derivano alcune funzioni che, in una soluzione assemblata combinando software e storage di produttori diversi, richiederebbero componenti separati.
ActiveProtect Manager 2.0: un unico piano di protezione per ambienti molto diversi
APM è un sistema operativo Linux sviluppato appositamente per le appliance ActiveProtect. Nella versione 2.0, Synology ha esteso in modo significativo il numero di infrastrutture gestibili.
Oltre a server fisici Windows e Linux, PC Windows e Mac, file server, VMware vSphere, Hyper-V e Microsoft 365, APM 2.0 aggiunge il supporto a Proxmox VE, Nutanix AHV, Amazon EC2, Microsoft Azure e Google Workspace.
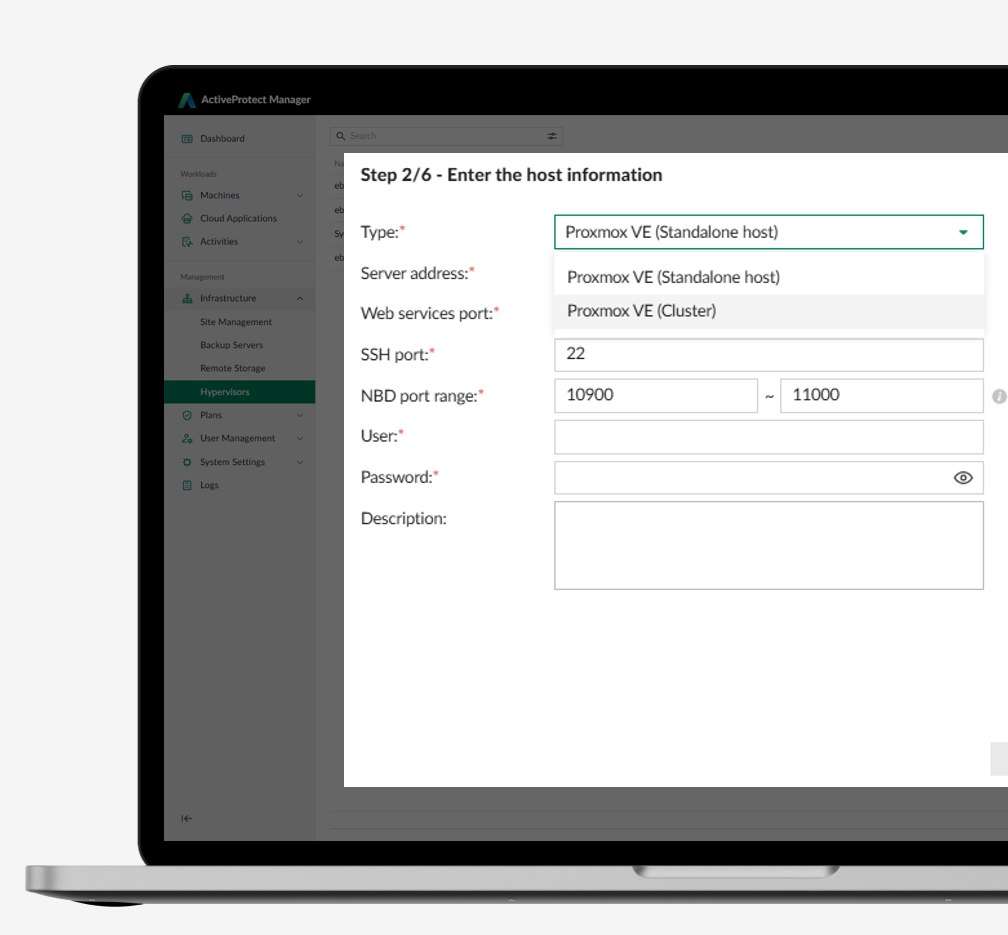
È un’estensione importante soprattutto per le aziende che non possiedono più un’infrastruttura omogenea: una stessa impresa può avere macchine VMware nel datacenter principale, un cluster Proxmox in una filiale, istanze EC2 per determinati servizi, sistemi Azure per altri progetti e dati aziendali distribuiti su Google Workspace.
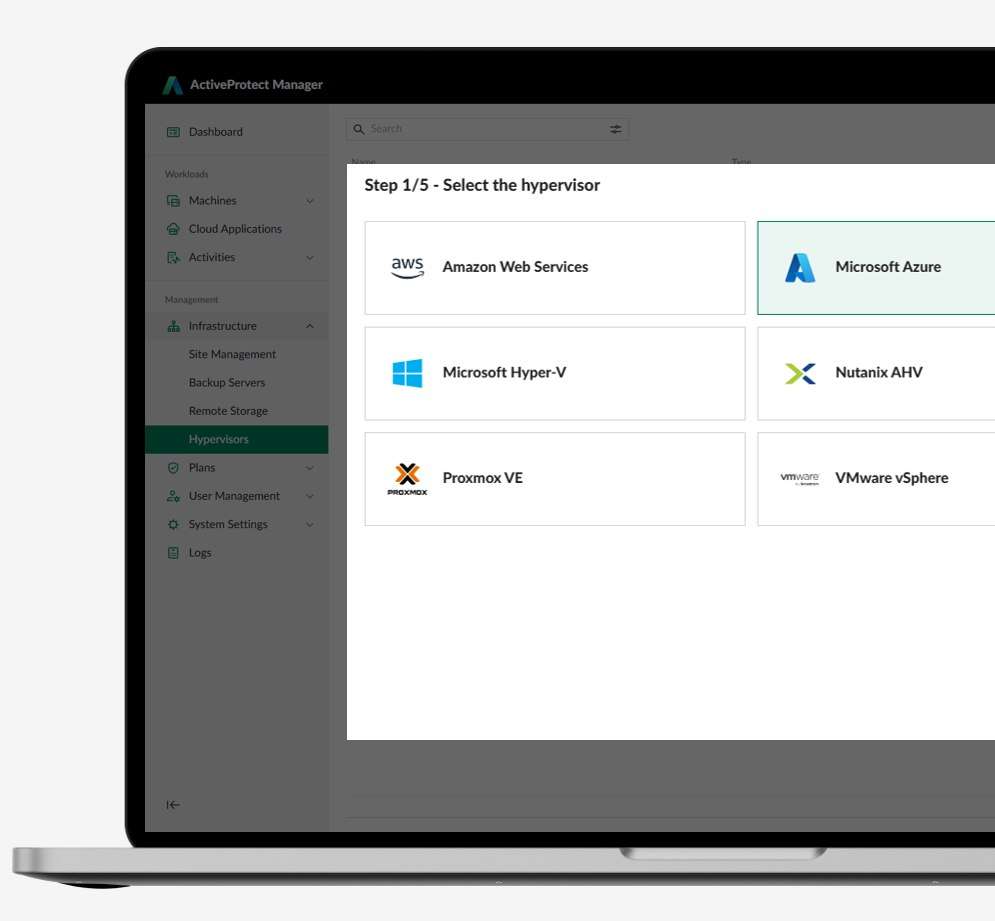
APM 2.0 consente di ricondurre questi sistemi a una console comune, applicando piani di protezione anziché amministrare ogni backup come un’operazione indipendente.
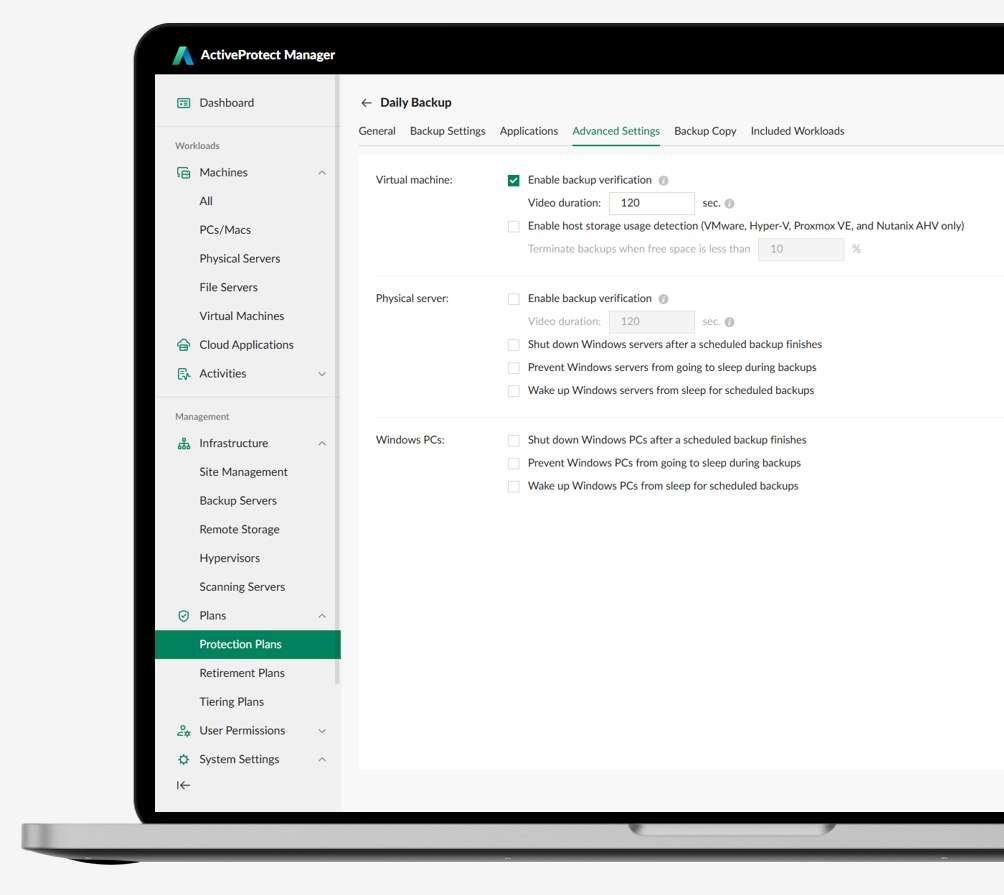
Invece di ragionare soltanto in termini di “job“, l’amministratore può definire una policy: quali workload proteggere, con quale frequenza, per quanto tempo conservare le versioni e dove produrre eventuali copie secondarie. La piattaforma mantiene poi una vista complessiva delle risorse protette.
Se pensiamo a una soluzione come Active Backup for Business, ActiveProtect adotta una gestione basata su Protection Plan applicabili trasversalmente a più workload anziché richiedere la creazione di attività distinte per ogni piattaforma.
L’approccio appliance: meno componenti da assemblare e mantenere
Uno dei concetti centrali di ActiveProtect è il cosiddetto appliance approach. In molte infrastrutture di backup tradizionali bisogna dimensionare un server, scegliere e installare il software, configurare repository e storage, definire proxy o worker, integrare le varie componenti e verificare che firmware, sistema operativo e applicativo rimangano compatibili.
Synology parte dall’idea opposta: hardware, sistema operativo, motore di backup e storage arrivano come un unico prodotto.
L’integrazione sotto il cappello di APM 2.0 permette di utilizzare direttamente funzioni come deduplicazione globale, immutabilità, air-gap e hypervisor integrato, senza doverle costruire combinando prodotti differenti.
L’hypervisor integrato merita particolare attenzione perché risolve uno dei problemi meno visibili del backup: avere una copia dei dati non significa automaticamente poterla ripristinare.
ActiveProtect può avviare un workload protetto direttamente in un ambiente sandbox isolato. L’amministratore può così verificare se una macchina virtuale si avvia correttamente, effettuare esercitazioni di disaster recovery oppure provare un aggiornamento prima di distribuirlo nell’ambiente di produzione. Il tutto senza coinvolgere l’infrastruttura originale.
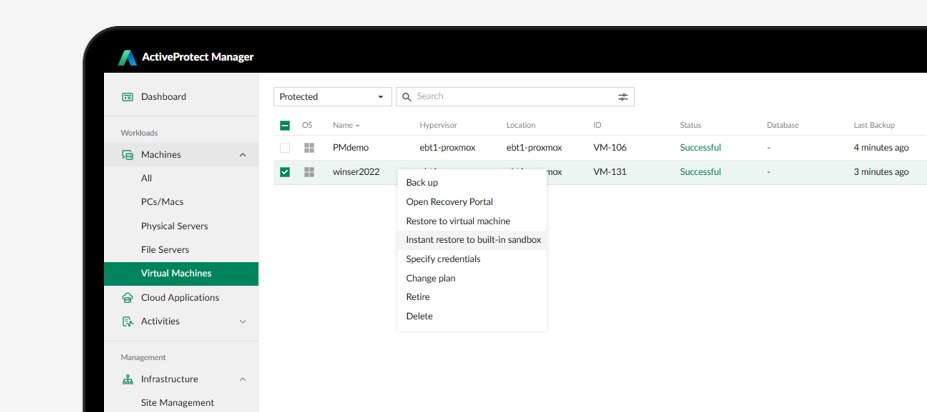
Al termine del backup l’hypervisor di ActiveProtect monta l’immagine, tenta l’avvio della macchina e registra il processo in un video. La registrazione video offre così una prova visiva del fatto che una particolare versione del backup abbia raggiunto almeno lo stato di avvio previsto e può diventare materiale utile durante verifiche e audit.
Deduplicazione globale: non copiare più volte gli stessi blocchi
Nel caso di APM 2.0 i meccanismi di deduplicazione sono applicati ia lato sorgente che lato server: il sistema combina infatti la tecnologia Changed Block Tracking con SURE, acronimo di Synology Unified Reduction Engine.
Se blocchi di dati già presenti nel repository ricompaiono in un altro workload, ActiveProtect può evitare di conservarne una nuova copia. Il principio vale anche quando i workload appartengono a piattaforme differenti.
APM 2.0 applica questo approccio anche ai backup delle macchine virtuali nel cloud. Per EC2 e Azure può creare temporaneamente una Worker Instance vicino alla sorgente: la deduplicazione avviene prima che i dati escano dal cloud e soltanto i blocchi necessari siano trasferiti verso l’appliance.
La conseguenza diretta non si riverbera soltanto sullo spazio occupato nel DP320 o sugli altri nodi ActiveProtect. Ridurre i dati che attraversano il collegamento può incidere sui tempi di backup, sulla banda utilizzata e soprattutto sui costi di egress applicati dai cloud provider.
Ripristinare una VM su una piattaforma diversa
Una delle novità architetturali più convincenti di APM 2.0 è la maggiore libertà concessa durante le attività di ripristino.
Una macchina protetta da ActiveProtect non deve necessariamente tornare sullo stesso hypervisor da cui proviene. Synology usa sigle come V2V, C2V, V2C e P2C per indicare dove si trova il workload di partenza e dove viene ripristinato.
V2V, Virtual-to-Virtual, significa ripristinare una macchina virtuale su un hypervisor diverso da quello originale: per esempio una VM VMware può essere recuperata su Proxmox VE. C2V, Cloud-to-Virtual, indica invece il passaggio da una macchina virtuale ospitata nel cloud a un hypervisor locale.
V2C, Virtual-to-Cloud, permette di compiere il percorso opposto: una VM presente nell’infrastruttura aziendale può essere ripristinata come istanza cloud. Infine, P2C, Physical-to-Cloud, consente di recuperare nel cloud un sistema originariamente eseguito su un server fisico.
Il backup non obbliga più a ricostruire il workload esattamente sulla piattaforma dalla quale proveniva. In caso di migrazione, guasto o indisponibilità del sito principale, l’amministratore può scegliere una destinazione differente tra quelle supportate da ActiveProtect.
APM 2.0 introduce inoltre il ripristino diretto cloud-to-cloud a partire dalle copie archiviate su object storage, compresi Amazon S3, Azure Blob Storage e servizi compatibili come Wasabi. L’obiettivo è evitare un passaggio intermedio attraverso l’infrastruttura locale quando un workload deve tornare rapidamente operativo nel cloud.
Immutabilità e air-gap integrati nel progetto
La protezione dai ransomware ha cambiato anche il modo di progettare i backup: una copia sempre online e modificabile con le stesse credenziali utilizzate per amministrare la produzione rappresenta un potenziale bersaglio. Per questo motivo, ActiveProtect integra il supporto WORM, Write Once Read Many, che permette di conservare i dati in una forma non più modificabile dopo la scrittura. A tale misura di difesa si aggiunge retention lock, meccanismo che impedisce di cancellare anticipatamente le versioni protette finché non scade il periodo di conservazione stabilito.
L’obiettivo è evitare che un ransomware, un account amministrativo compromesso o una cancellazione accidentale possano eliminare anche gli ultimi punti di ripristino disponibili.
ActiveProtect permette inoltre di predisporre copie air-gapped, cioè mantenute normalmente non accessibili al sistema di produzione e rese disponibili soltanto quando serve eseguire determinate operazioni di backup o ripristino.
La piattaforma prevede infine controlli granulari sugli accessi, così da separare i privilegi e ridurre il rischio che le stesse credenziali consentano di intervenire sia sui sistemi operativi sia sulle copie di sicurezza.
L’obiettivo è avvicinarsi alla regola 3-2-1-1-0: almeno tre copie dei dati, su due supporti differenti, una copia off-site, una copia offline o immutabile e zero errori dopo la verifica.
Synology garantisce: “nessuna licenza aggiuntiva”. Ecco cosa significa
Synology non ha progettato un sistema nel quale il cliente acquista l’appliance e deve poi aggiungere licenze per numero di VM, workload, quantità di dati protetti oppure per sbloccare determinate caratteristiche del software.
Le funzionalità di backup e recovery previste dal prodotto sono comprese con l’appliance: non ci sono costi ricorrenti direttamente proporzionali al numero di sorgenti o ai terabyte utilizzati. È proprio uno degli elementi che Synology indica come “pilastri fondanti” dell’architettura ActiveProtect.
La formulazione richiede però una precisazione quando si parla di grandi cluster. Un sito ActiveProtect può includere fino a tre server di backup senza licenze aggiuntive. Se l’organizzazione vuole aggregare più di tre server nello stesso sito gestito centralmente, Synology mette a disposizione specifici ActiveProtect License Pack per estendere il cluster.
Non si tratta quindi di una licenza applicata a ogni VM o funzione, ma di una condizione legata all’espansione dell’architettura centralizzata oltre la configurazione inclusa.
Per chi deve preparare un budget pluriennale, la differenza è cruciale: la crescita del numero di VM o del volume dei dati non si trasforma automaticamente in un conteggio sempre più articolato delle licenze software.
Scalare dal DP320 senza cambiare modello operativo
Il DP320 può rappresentare il primo nodo ActiveProtect, ma l’amministratore non deve gestire ogni appliance come un’isola.
La struttura a cluster permette di raccogliere più server di backup sotto una gestione comune e controllare da un’unica console attività, workload, copie secondarie e stato dell’infrastruttura. Synology descrive una piattaforma capace di estendersi, sui modelli superiori, fino ad ambienti con migliaia di sistemi e un numero molto elevato di workload.
La conseguenza pratica è che la piccola appliance installata in una sede periferica può seguire le stesse politiche definite per altre appliance aziendali. Si evita così uno dei problemi tipici degli ambienti distribuiti: avere backup formalmente presenti in ogni filiale ma configurati in modo differente, con criteri di conservazione incoerenti e senza una visione centralizzata degli eventuali errori.
Per chi utilizza già i NAS Synology, Active Backup for Business rimane il software di backup gratuito indicato soprattutto quando serve proteggere un ambiente relativamente semplice sfruttando un dispositivo che svolge contemporaneamente altre funzioni.
ActiveProtect nasce invece come sistema dedicato alla protezione dati, con gestione multi-sito, immutabilità nativa, air-gap, supporto di un numero maggiore di piattaforme e un’architettura costruita specificamente attorno al backup.
Un NAS che utilizza Active Backup for Business può essere aggiunto a un sito ActiveProtect. APM può quindi assumerne la gestione centralizzata e creare copie secondarie con retention lock e meccanismi di air-gap senza richiedere la sostituzione immediata dell’infrastruttura Active Backup for Business esistente.
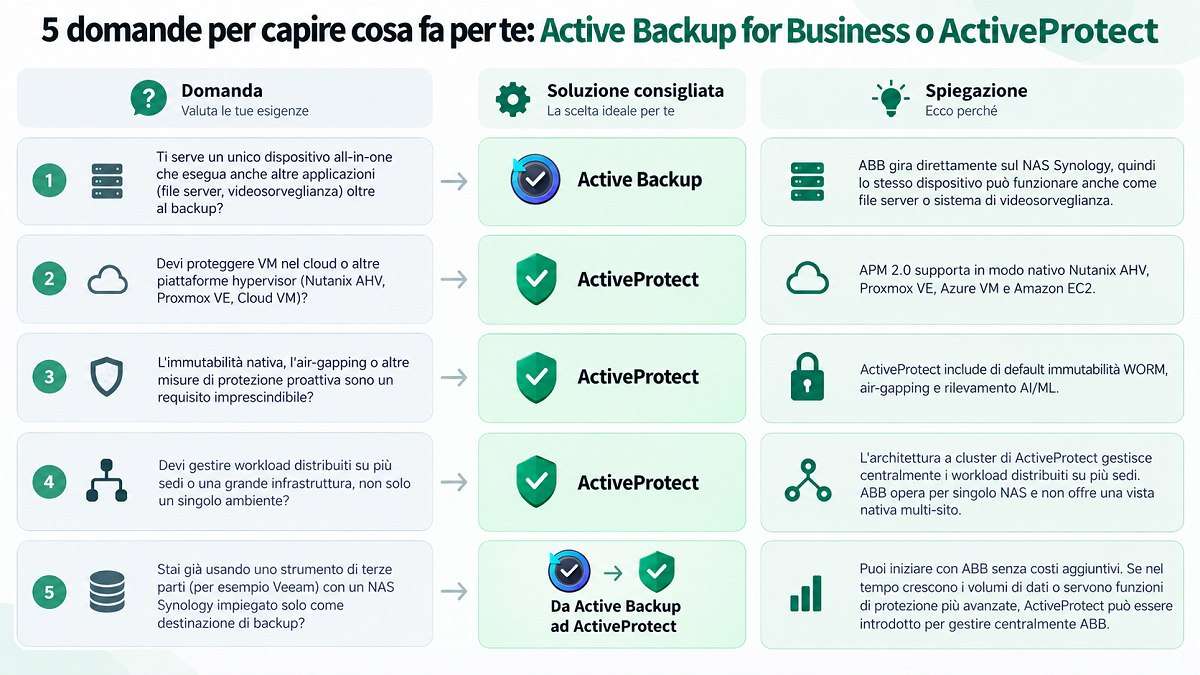
Clicca sull’infografica per ingrandirla.
Conclusioni
ActiveProtect Manager 2.0 ambisce a ridurre il numero di componenti da assemblare e amministrare, senza rinunciare alla possibilità di proteggere ambienti molto diversi tra loro.
DP320 rappresenta il punto di ingresso più compatto in questa architettura, ma il valore della proposta emerge soprattutto dal software. APM 2.0 riunisce sotto una stessa console server fisici, macchine virtuali, workload cloud e servizi SaaS; consente di applicare policy comuni, sfrutta la deduplicazione globale per contenere traffico e spazio occupato e permette di verificare concretamente la possibilità di ripristino attraverso sandbox e hypervisor integrato.
La possibilità di ripristinare un workload su una piattaforma differente da quella originale rende il backup meno dipendente dall’infrastruttura di partenza: una caratteristica utile sia in caso di emergenza, sia durante una migrazione programmata.
A tutto questo Synology aggiunge immutabilità, retention lock e air-gap come elementi integrati nella piattaforma, invece di considerarli componenti da aggiungere successivamente.
Hardware, storage e software fanno parte dello stesso progetto e il modello di licensing evita costi aggiuntivi legati al numero di workload protetti o alle singole funzionalità. Allo stesso tempo, la gestione a cluster consente di partire da un dispositivo come DP320 e crescere verso installazioni più articolate senza cambiare modello operativo.
ActiveProtect rende più prevedibile l’intero ciclo di protezione dei dati, dalla configurazione iniziale alla conservazione delle copie, fino alla verifica e al ripristino su infrastrutture differenti.
In collaborazione con Synology
Ti potrebbe interessare
30 set 2026