


I ricercatori di OPSWAT hanno individuato e documentato due vulnerabilità finora sconosciute in Tapo C200, una delle videocamere di sorveglianza indoor più vendute dal marchio TP-Link. Lo hanno fatto con le modalità corrette, in modo da non esporre i possessori ad alcun rischio, notificando quanto scoperto all’azienda e concedendole il tempo necessario per intervenire con le dovute patch correttive.
Le falle sono identificate come CVE-2026-15315 e CVE-2026-15316. La prima consente potenzialmente a un malintenzionato di aggirare il meccanismo di autenticazione e di accedere al feed acquisito: in altre parole, di spiare nelle case degli utenti.
Le due vulnerabilità scoperte per Tapo C200
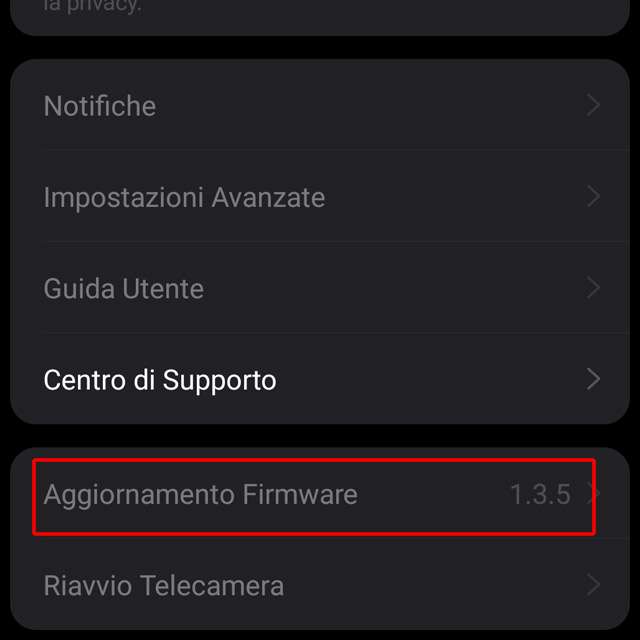
Le scoperte sono riconducibili a un programma di borse di studio post-laurea per la sicurezza informatica. L’analisi eseguita sul firmware in dotazione al dispositivo ha portato alla luce le criticità. Fortunatamente, il produttore ha preso in carico la segnalazione e ha già rilasciato una versione aggiornata (V5_1.4.6) nel mese di agosto. Si consiglia dunque, a chi possiede la telecamera e non lo ha ancora fatto, di procedere il prima possibile al download e all’installazione all’update. Lo si può fare semplicemente attraverso l’applicazione Tapo, premendo Impostazioni e scorrendo fino a trovare la voce Aggiornamento Firmware (per l’esempio qui sotto abbiamo usato un altro modello).
Nel dettaglio, CVE-2026-15315 mostra il fianco al bypass dell’autenticazione tramite un attacco di replay nell’interfaccia di gestione locale. Vale a dire che un aggressore che ha accesso alla rete locale, anche senza conoscere le credenziali dell’account Tapo, può accedere al flusso della videocamera. Invece, CVE-2026-15316 è in grado di interromperne il funzionamento con una tipica tecnica DOS (denial-of-service), sfruttando una convalida insufficiente degli input durante la configurazione del Wi-Fi.
Le potenziali ripercussioni sulla privacy di un eventuale attacco sarebbero enormi. Immaginiamo cosa potrebbe significare lasciare libero accesso alle immagini e all’audio catturato nelle nostre case. Ecco perché è importante non ignorare gli avvisi di sicurezza e procedere all’installazione dei nuovi aggiornamenti non appena disponibili.
Ti potrebbe interessare

17 set 2026