


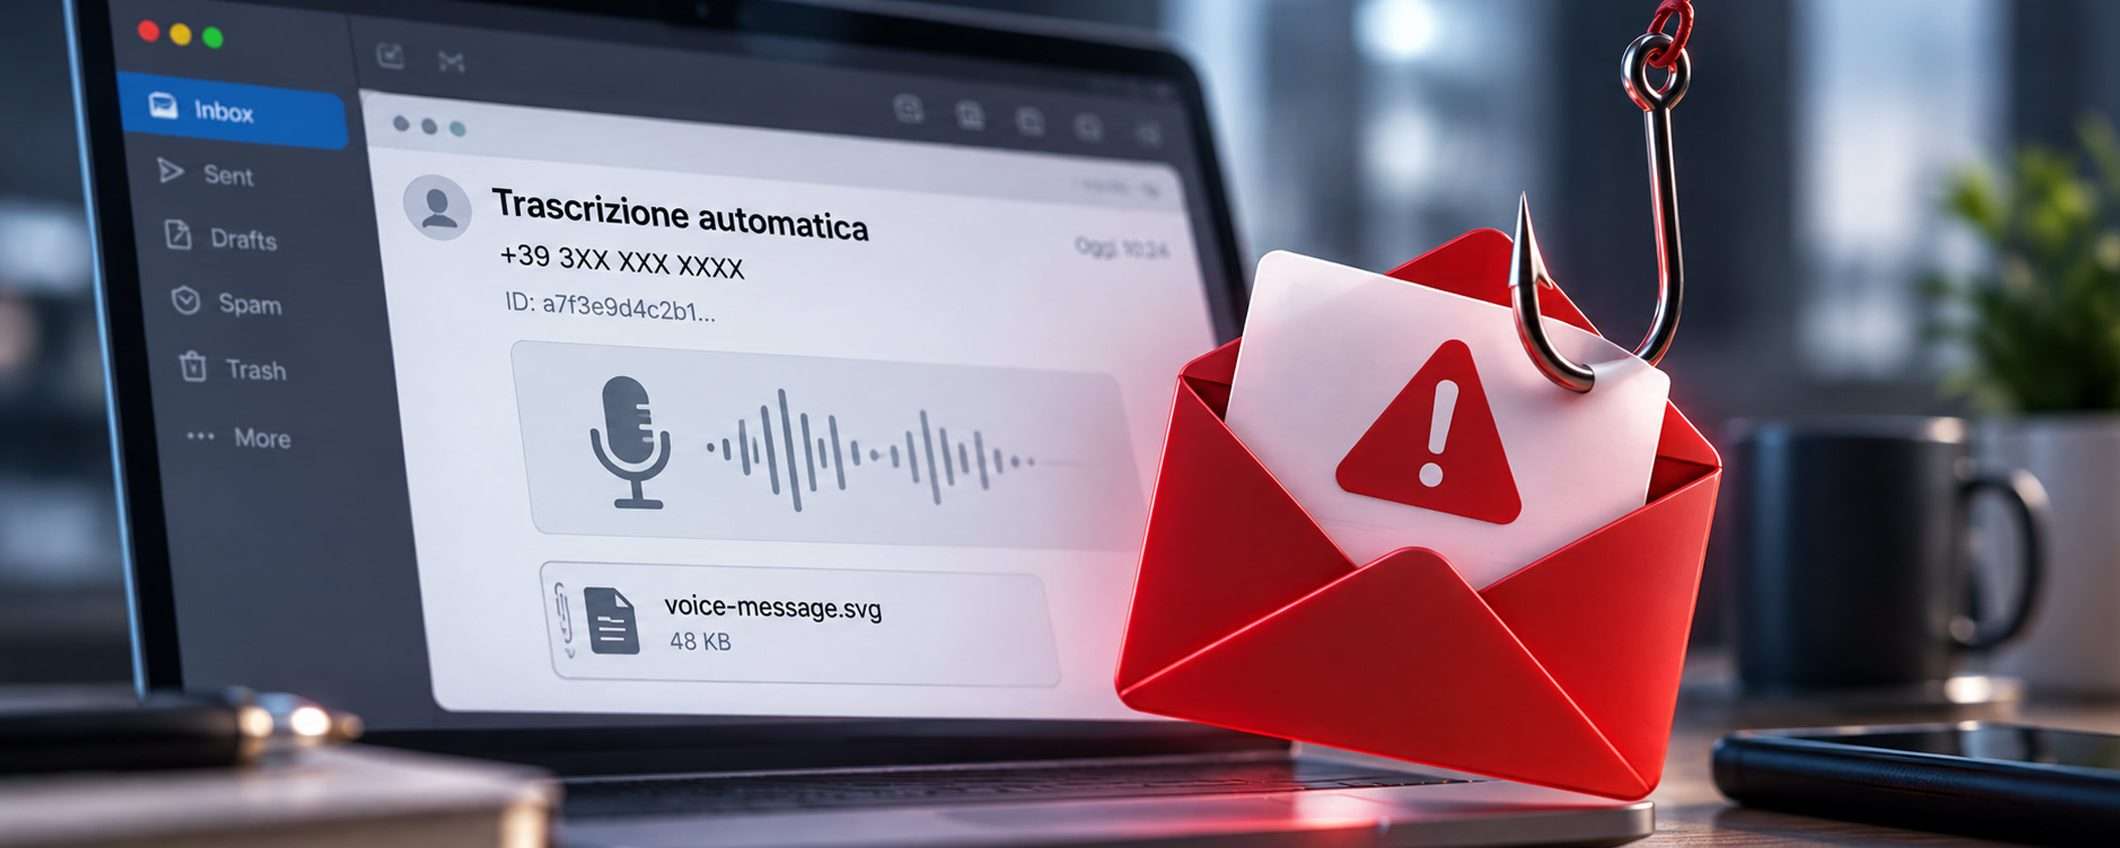
Quella che arriva nella casella di posta elettronica sembra un’innocua notifica che avvisa della disponibilità di una trascrizione automatica per un messaggio vocale ricevuto, ma è una trappola. I ricercatori di Check Point Software hanno scoperto e documentato una massiccia campagna di phishing che, solo nelle ultime due settimane di agosto, ha preso di mira oltre 7.800 organizzazioni con più di 58.000 email.
Sembra la trascrizione di un vocale, ma è phishing
Il target dei cybercriminali è quello aziendale. In allegato c’è un file SVG (Scalable Vector Graphics) malevolo e le vittime sono indirizzate verso pagine messe online per raccogliere e rubare credenziali. L’invito è a fare attenzione a qualsiasi messaggio che si presenta in questo modo.
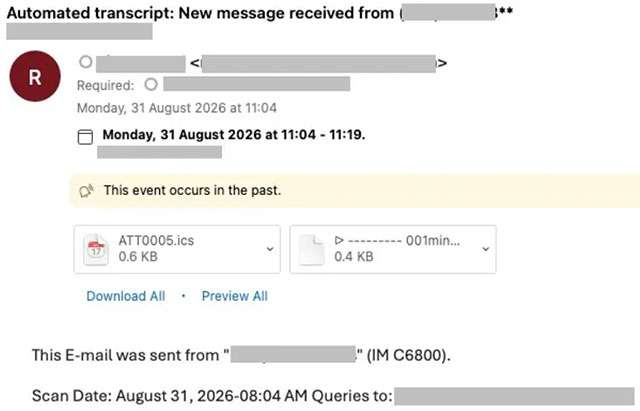
È impossibile cercare di proteggersi facendo riferimento al mittente: i responsabili della campagna hanno utilizzato più di 38.400 indirizzi basati su oltre 9.300 domini falsificati. Deve comunque far suonare un campanello d’allarme qualsiasi comunicazione che inizia con la dicitura Trascrizione automatica
, seguita da un numero di telefono parzialmente oscurato e da una stringa di tracciamento casuale. Tutto è intenzionale, pensato per sembrare generato da un sistema affidabile. Riportiamo di seguito il commento di Pierluigi Torriani, Security Engineering Manager per Check Point Software Technologies.
Le trascrizioni automatiche dei messaggi vocali sono ormai parte integrante della routine quotidiana delle comunicazioni aziendali. Arrivano con oggetti che ci sono familiari, una formattazione generata dal sistema e scarso contesto umano, proprio le caratteristiche che le rendono facili da considerare attendibili e da non controllare. Gli autori degli attacchi stanno ora sfruttando questa familiarità, trasformando le normali notifiche di trascrizione delle chiamate in uno strumento per il phishing finalizzato al furto di credenziali.
Può inoltre rassicurare il fatto che, una volta finiti sulla pagina che cerca di rubare le credenziali, questa è precompilata mostrando subito l’indirizzo email della vittima. Un altro accorgimento per ridurre i sospetti e rendere il tutto più credibile.
Ti potrebbe interessare
17 set 2026