


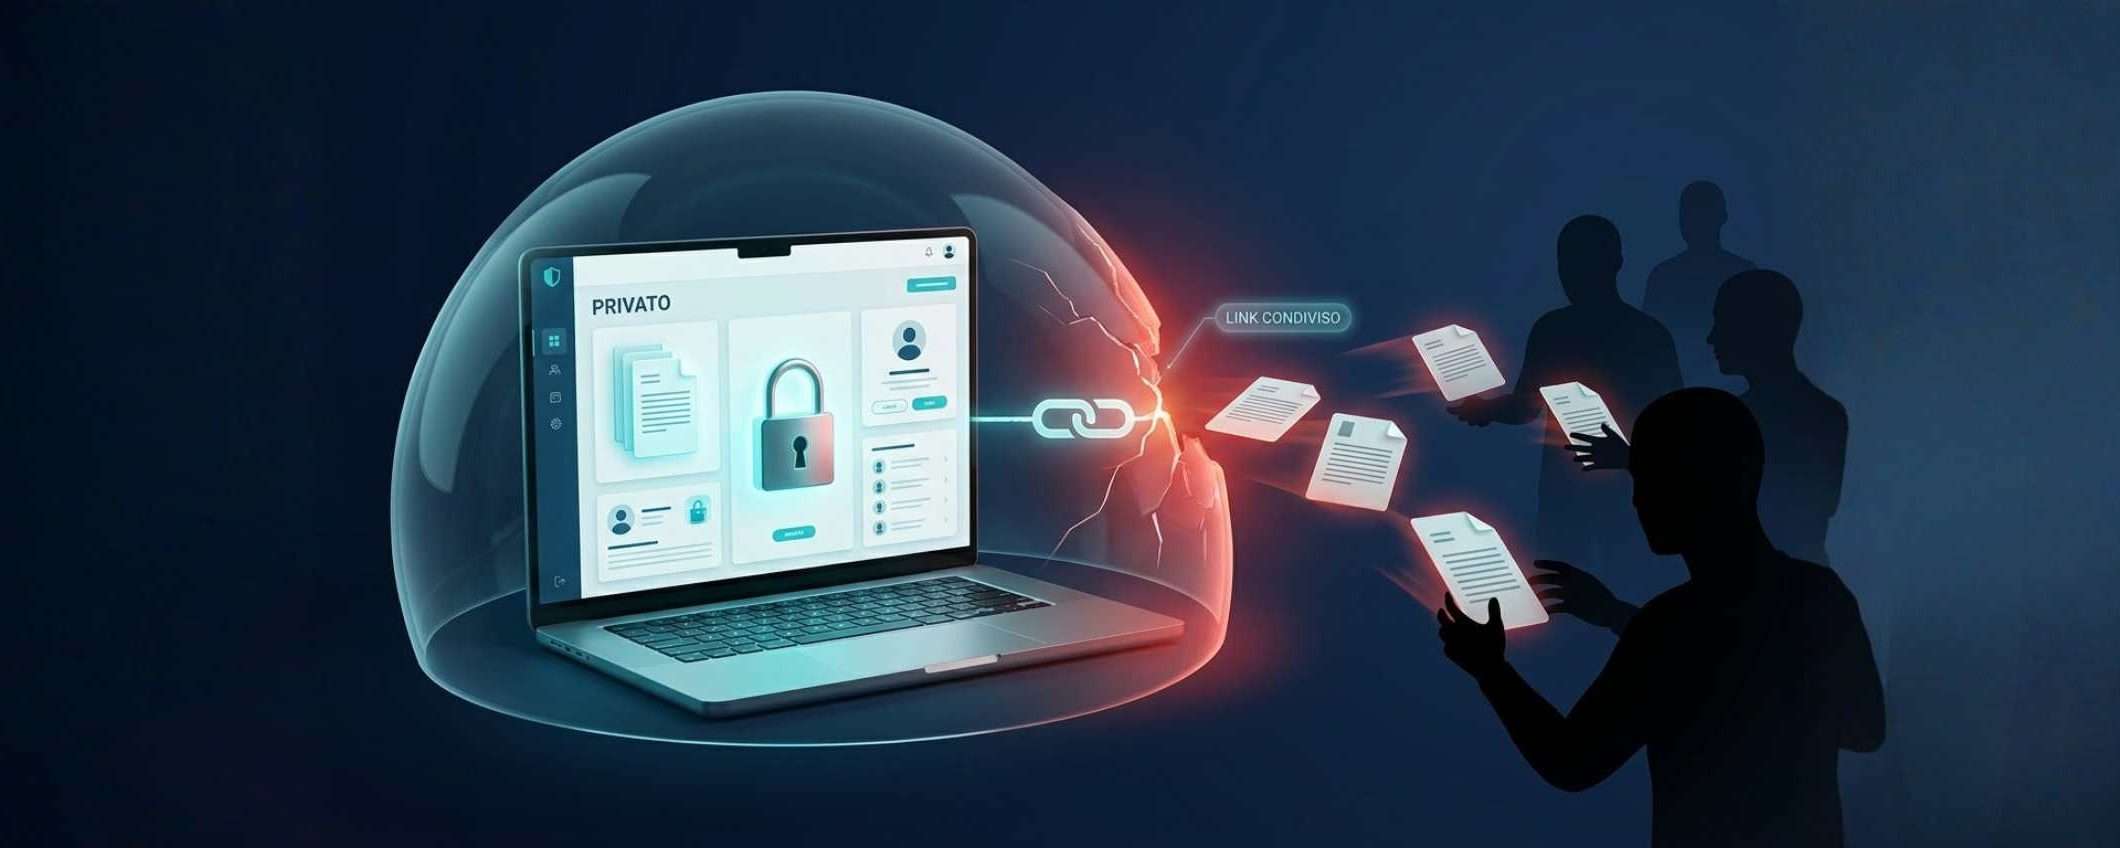
L’AI generativa sa programmare, e anche bene. Si chiede a un’app su misura per la propria azienda o per un progetto, e in pochi minuti si ottiene. Poi si condivide con un link, come si fa con tutto.
Ecco il punto: quel link non resta tra sé e il destinatario. Si può mandare a una sola persona e c’è comunque la possibilità che l’indirizzo sia noto a chi non l’ha mai ricevuto. Il guaio è che le app generate dall’AI, ogni tanto, dentro hanno roba che non dovrebbe vedere nessuno.
Prima Meta, poi Grok
A ottobre la società Claroc ha trovato app create con Muse, l‘agente di Meta, che chiunque conoscesse il link poteva aprire. Meta, a quanto pare, ha già sistemato la questione. Questa settimana è toccato a Grok. Claroc ha individuato più di 35.000 applicazioni create con lo strumento di xAI e aperte a chiunque avesse l’indirizzo. Nessuno le aveva mandato quei link. Non c’è stata alcuna intrusione o password indovinata.
Il meccanismo è banale. Ogni app pubblicata su Grok ha un indirizzo suo, del tipo .grok.me. Quando qualcuno ci clicca, il suo computer deve capire dove si trovi quel nome e lo chiede a un resolver DNS, che è un po’ l’elenco telefonico di Internet.
Qui entra in gioco una categoria di servizi poco conosciuta, i DNS passivi. Raccolgono queste richieste dai resolver che gestiscono, oppure comprano i dati da chi li ha. Come spiega Claroc, già dal primo utilizzo del link da parte del destinatario legittimo, il nome finisce in un indice commerciale. Basta un clic, e il proprio indirizzo “riservato” è schedato in un registro che chiunque può consultare, magari pagando.
Dentro le app: dai giochini agli ospedali
Con questo metodo Claroc è riuscita ad aprire 24 app interne di SpaceXSI con informazioni riservate. Ha trovato anche app di altre organizzazioni, tra cui un ospedale e grandi aziende della lista Fortune 500. Non proprio il bottino di un ladro di polli.
Per fortuna la maggior parte del contenuto era innocuo: giochi, pagine di presentazione, calcolatrici. Però circa un’app su dieci conteneva dati sensibili, interni a un’azienda o personali. Secondo le stime di Claroc, circa il 2% era grave abbastanza da essere considerato ad alto rischio o critico. Sembra poco, finché non si ricorda da quale totale si parte… Su decine di migliaia di app, quel 2% fa un numero che non fa dormire sonni tranquilli.
SpaceXSI conferma che non si tratta di un bug
La replica dell’azienda di Elon Musk, riferita da Claroc e data a un giornalista, è sostanzialmente questa: le app generate con Grok sono private finché non vengono pubblicate. Quindi niente falla, nessun difetto. Chi pubblica attraversa vari passaggi e può scegliere tra due livelli di visibilità. Con il primo l’app resta utilizzabile solo dal suo creatore, anche se il link è pubblico. Con il secondo la può aprire chiunque abbia l’indirizzo.
Sta di fatto che dei 43.601 indirizzi di app identificati da Claroc, 35.578 si potevano aprire, più di otto su dieci. La maggioranza degli utenti, insomma, ha scelto la porta aperta. Per la serie, cavoli loro…
Ti potrebbe interessare
13 nov 2026