


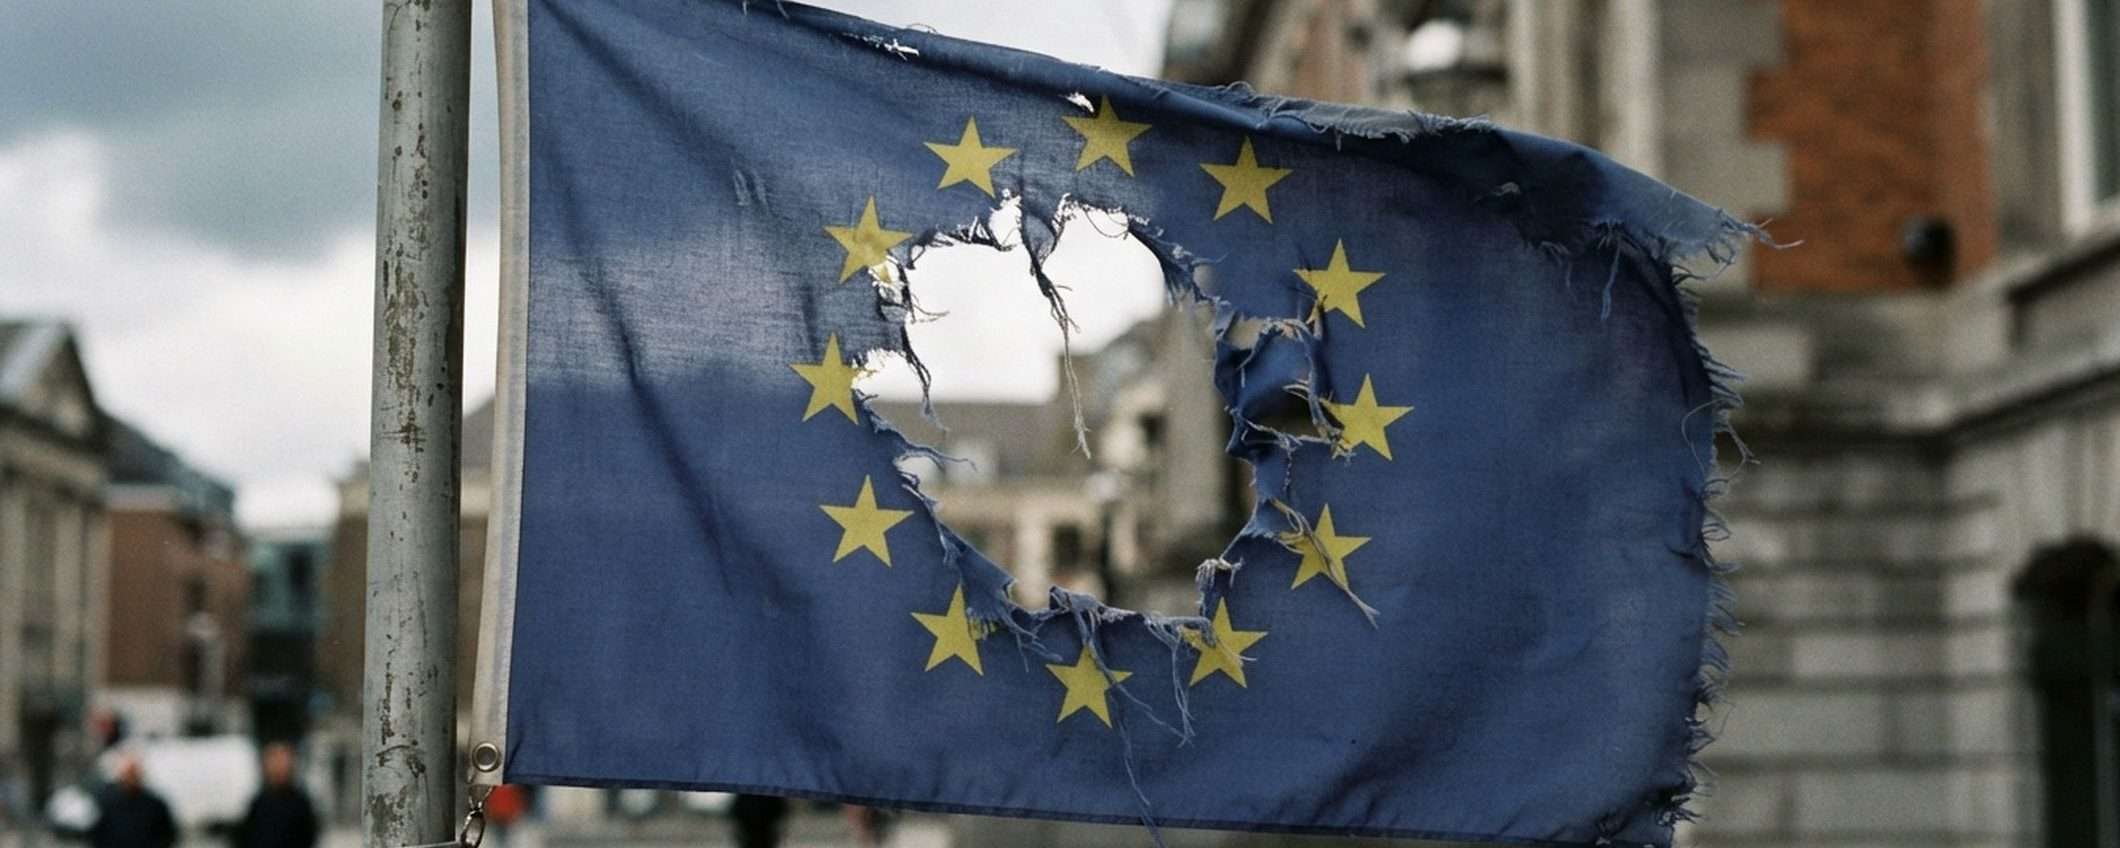
La Commissione europea ha confermano un’intrusione nel sistema HR interno da parte di ignoti cybercriminali. Durante l’attacco informatico potrebbero essere stati compromessi numerosi dati personali. Secondo un funzionario sarebbe stato utilizzato ARTEX, un tool AI open source che sfrutta diversi modelli. Si tratta del terzo incidente di sicurezza del 2026, dopo quelli di febbraio e marzo.
Sistemi offline per almeno 10 giorni
Thomas Regnier, portavoce della Commissione europea, ha confermato l’attacco informatico e l’avvio di un indagine. Al momento ci sono pochi dettagli, quindi non è possibile stabilire l’entità dei danni. Come misure protettiva e preventiva sono stati messi offline diversi servizi e molti sono già stati ripristinati.
In base alle fonti di Politico, l’interruzione è durata almeno 10 giorni. Tra le piattaforme colpite ci sarebbero Sysper e MyPMO. Sysper è il sistema HR usato per registrare orari di lavoro, fogli presenze e richieste di ferie o permessi, buste paga e indennità. MyPMO, collegato a Sysper, è la piattaforma usata per i rimborsi delle spese mediche. Colpiti anche i sistemi per le traduzioni.
Questi sistemi conservano numerosi dati sensibili dei dipendenti. Il portavoce ha dichiarato che non ci sono prove di data breach, ma la conferma arriverà solo al termine dell’indagine. L’attacco è stato effettuato il 22 ottobre con un tool AI. Probabilmente si tratta di ARTEX, un framework open source per il penetration testing che permette di trovare vulnerabilità nei sistemi IT. Ovviamente viene utilizzato anche per attività illecite, come avvenuto nelle ultime settimane.
I cybercriminali devono solo descrivere gli obiettivi in linguaggio naturale. ARTEX converte le istruzioni in comandi eseguiti da agenti AI specializzati che sfruttano modelli closed source e open source, tra cui GPT, Claude, DeepSeek, GLM e Kimi. L’FBI ha recentemente pubblicato un avviso per spiegare il suo funzionamento. Può eseguire in autonomia un attacco completo: scansione iniziale, accesso, persistenza, escalation di privilegi, movimento laterale e furto di dati.
Un analogo avviso è stato pubblicato all’inizio del mese dal CERT-EU. Dopo aver notato l’uso illecito, l’autore chiuso i repository, ma ormai “i buoi erano scappati dalla stalla”. Circolano diversi fork del progetto originale, uno dei quali è stato forse usato per colpire i sistemi della Commissione europea.
Ti potrebbe interessare
19 nov 2026