


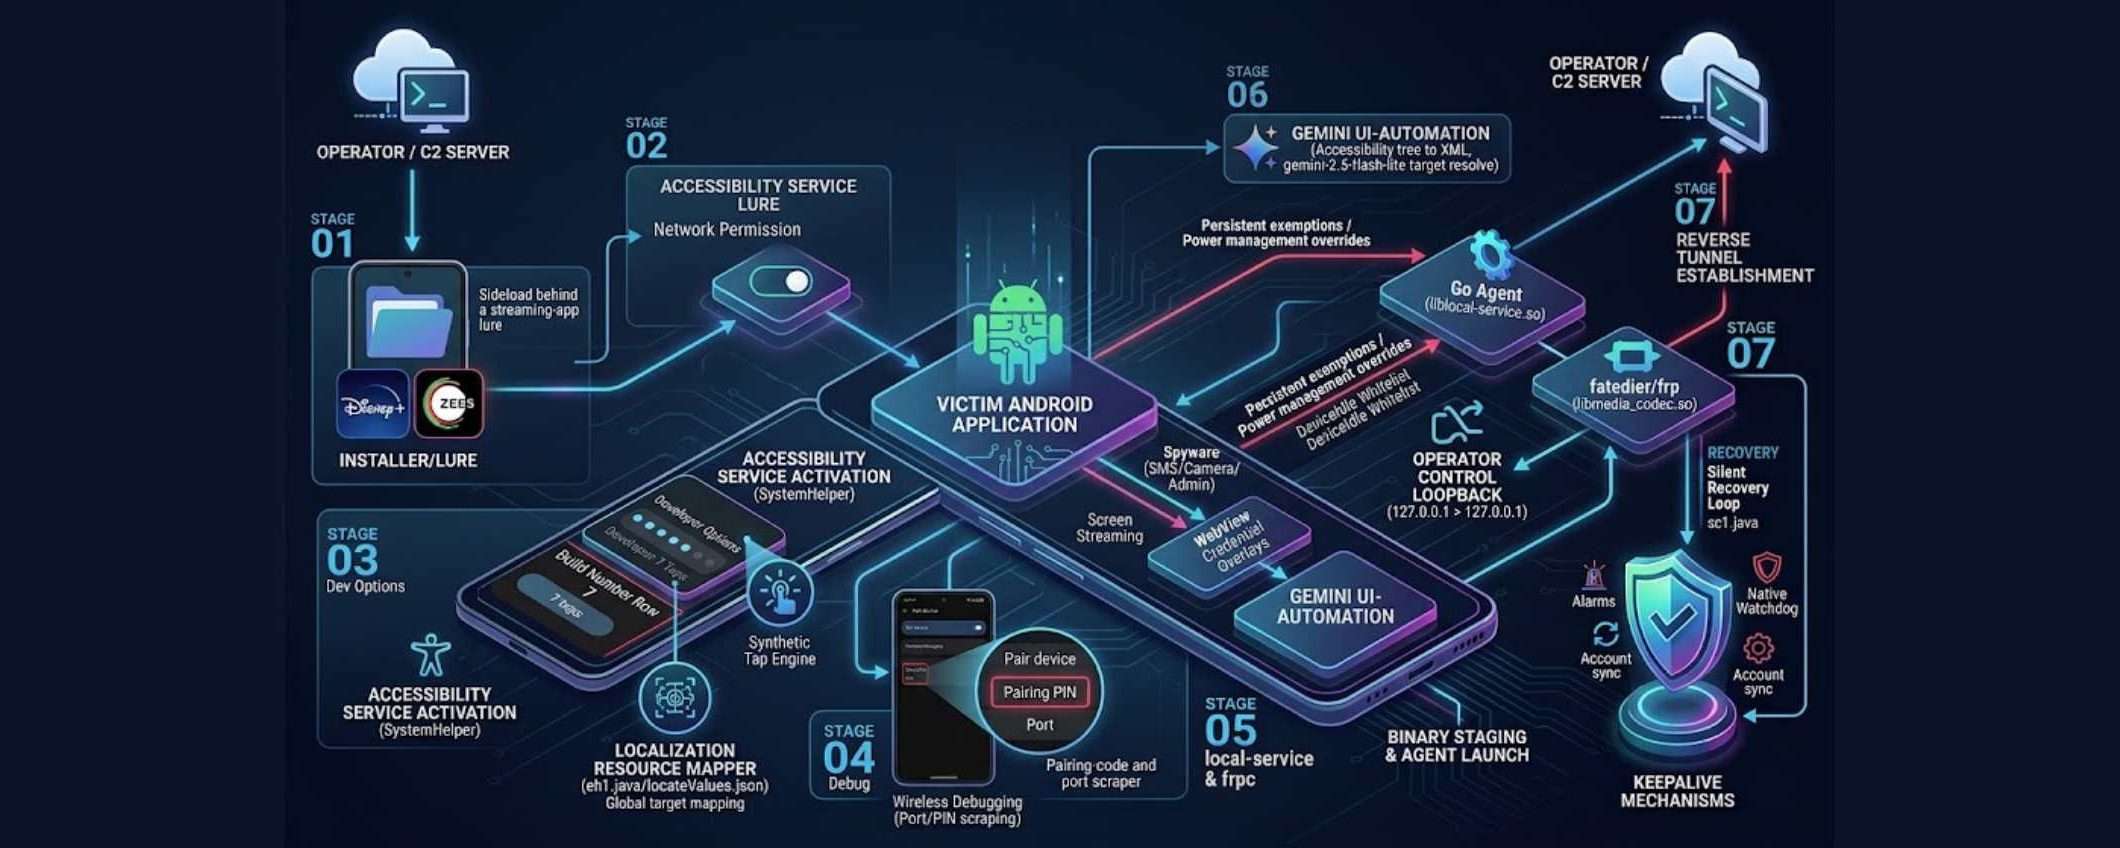
RatHat è un nuovo malware Android documentato dai ricercatori di Zimperium che usa l’AI generativa per muoversi all’interno dello smartphone. Una volta ottenuto l’accesso alle funzioni di accessibilità e ad ADB, il malware può leggere l’interfaccia, riconoscere ciò che vede sullo schermo e stabilire quali elementi toccare per continuare l’attacco.
Non si limita quindi a eseguire una serie di istruzioni prefissate, ma può adattare le proprie azioni in base a ciò che trova sul dispositivo. La tecnologia è sofisticata; l’obiettivo, invece, è quello ormai noto: sottrarre credenziali bancarie, PIN e codici di autenticazione a due fattori.
Allarme malware su Android: cos’è RatHat e perché preoccuparsi
In modo molto classico, RatHat si insinua negli smartphone delle sue vittime tramite APK diffusi mediante SMS fraudolenti, pubblicità malevole o falsi siti di download. Zimperium non precisa ancora in quali Paesi il malware sia stato osservato né quanti dispositivi siano stati infettati. I ricercatori evocano tuttavia un targeting finanziario internazionale e attribuiscono l’operazione ad hacker che sembrano operare dalla Cina.
Una volta installato, dirotta le funzioni di accessibilità per attivare il debug wireless e recuperare il codice di abbinamento ADB. Può quindi aprire una sessione shell, modificare parametri protetti di Android e attribuirsi ulteriori privilegi.
Per pilotare l’interfaccia, RatHat si avvale inoltre di un’AI generativa che lo aiuta ad adattare le sue azioni a ciò che viene visualizzato. Analizzando la struttura della schermata, il modello è in grado di individuare il pulsante da toccare, il menu da aprire o l’elemento da far comparire dopo uno scorrimento, per poi determinare l’azione da eseguire. Questa lettura in tempo reale consente al malware di gestire le variazioni di menu, etichette e disposizione da una versione di Android all’altra o da un produttore all’altro, laddove un’automazione interamente programmata in anticipo fallirebbe più facilmente.
RatHat può sovrapporre falsi moduli alle applicazioni bancarie e di pagamento per sottrarre le credenziali, intercettare SMS e notifiche per recuperare i codici di autenticazione a due fattori e monitorare gli input effettuati sul dispositivo.
La sessione shell gli consente anche di leggere direttamente gli eventi tattili emessi da Android. RatHat recupera la posizione esatta delle dita sullo schermo e la confronta con la disposizione nota dei tastierini numerici o delle griglie di sblocco. Se le coordinate corrispondono alla posizione del tasto “5”, il malware può dedurne la cifra digitata. Una successione di punti permette analogamente di ricostruire una sequenza di sblocco, senza leggere direttamente il contenuto visualizzato.
Un malware capace di sopravvivere alla disinstallazione
RatHat deposita inoltre sul telefono un agente locale che viene eseguito separatamente dall’APK. Eliminare l’applicazione, quindi, non basta a fermarlo, se rileva la sua scomparsa, questo programma può reinstallarla, riattivare i servizi di accessibilità e ripristinare le sue autorizzazioni senza alcun nuovo intervento da parte della vittima.
Se si sospetta un’infezione, meglio disconnettersi da Internet e non utilizzare più il telefono per accedere ai propri conti. Cambiare le password da un altro dispositivo, revocare le sessioni aperte e contattare la propria banca se credenziali o codici di pagamento potrebbero essere stati intercettati.
Sarà poi necessario ripristinare lo smartphone alle impostazioni di fabbrica, unica soluzione realmente affidabile per eliminare l’insieme dei componenti malevoli presenti sul dispositivo.
Ti potrebbe interessare
18 set 2026