


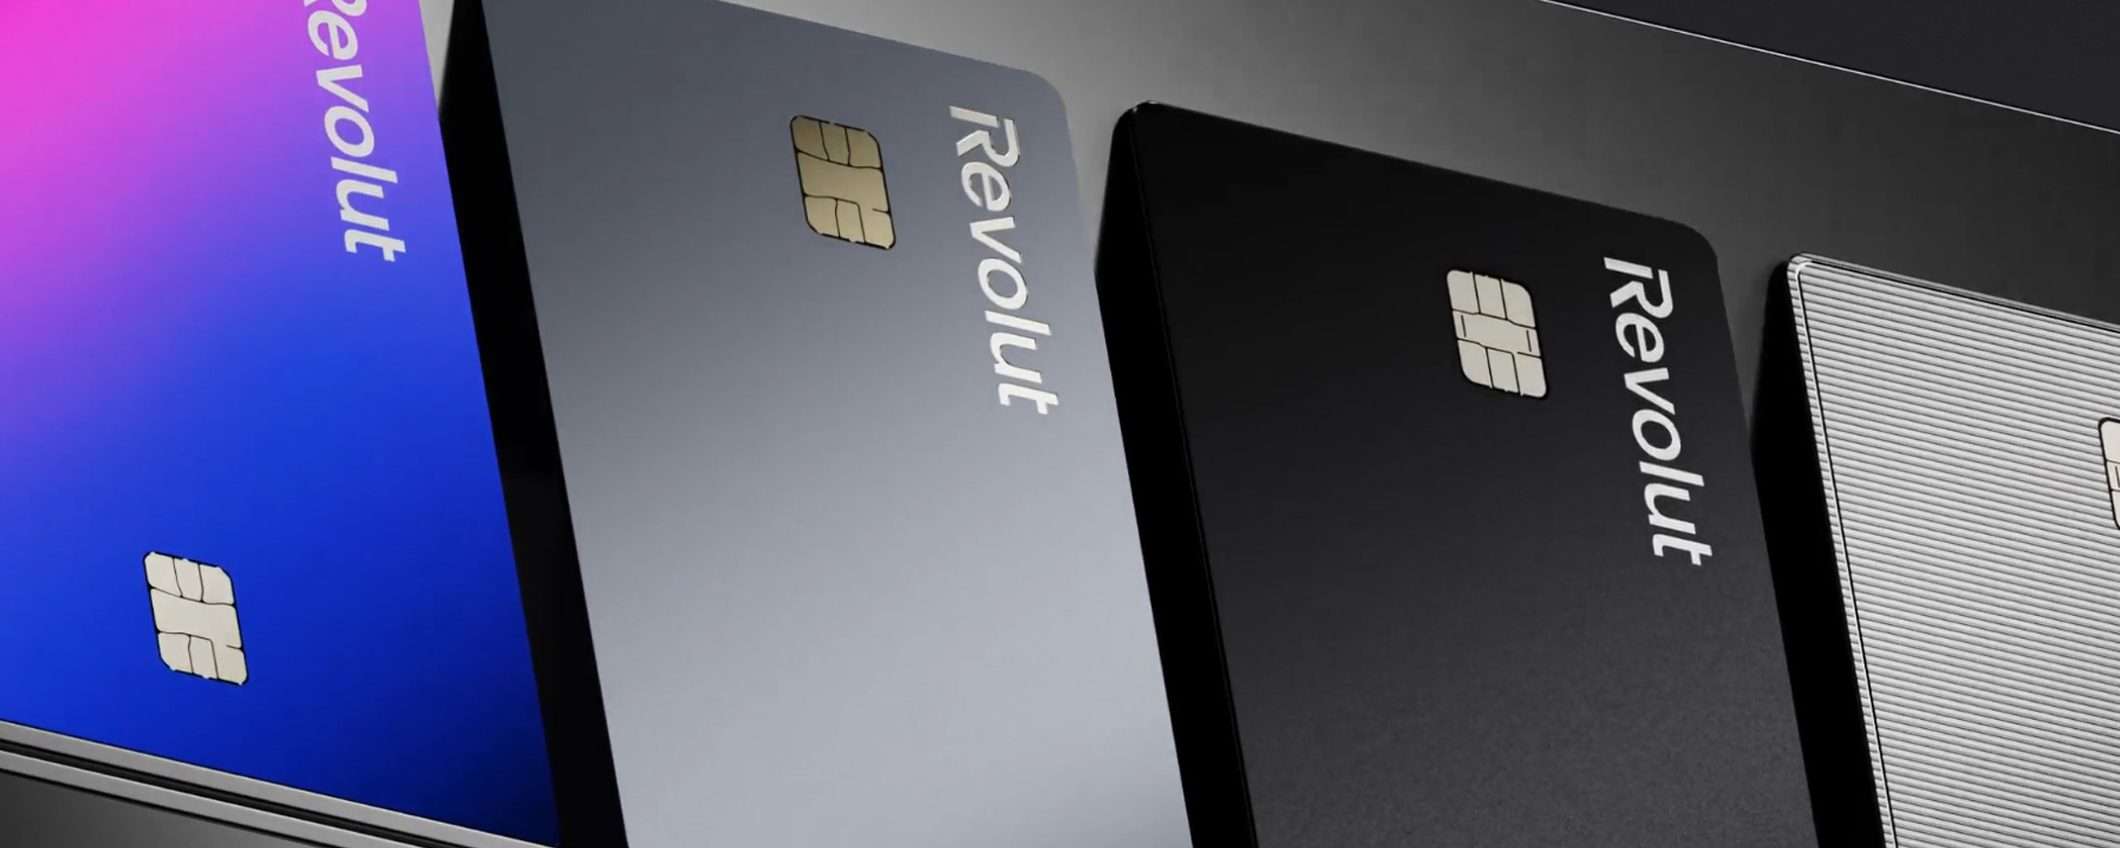
Tiene banco dal fine settimana la notizia dei cybercriminali che hanno ottenuto da Revolut i dati di un numero non indifferente di clienti dell’istituto. A quanto pare, il gruppo responsabile dell’attacco è IAmNotVillain, che sostiene di aver condotto un’operazione dalla portata molto più ampia, durata mesi e arrivata a coinvolgere anche gli uffici delle forze dell’ordine italiane.
IAmNotVillain: l’attacco a Revolut è solo l’inizio
Ora i cracker chiedono il pagamento di un riscatto, minacciando di pubblicare le informazioni in caso di rifiuto. In un post condiviso da International Cyber Digest ci sono le prove che sta già accadendo: sono trapelati dati e immagini appartenenti a profili noti come quello del tennista Aleksandr Shevchenko e di Felix Romer, CEO di Gamdom.
‼️ BREAKING: The threat actors who targeted Revolut with information-demand emails are now posting sensitive customer data, including that of high-profile clients such as tennis player Shevchenko and Römer, CEO of Gamdom/Skinscom.
They want Revolut to pay up. They say they’ll… pic.twitter.com/obuVOOABx7
— International Cyber Digest (@IntCyberDigest) September 13, 2026
L’Italia sarebbe direttamente coinvolta nell’attacco, stando alle prime ricostruzioni. IAmNotVillain avrebbe ottenuto le informazioni da Revolut dopo averle chieste alla banca attraverso una casella PEC (posta elettronica certificata) compromessa appartenente a Polizia, Carabinieri o Guardia di Finanza. L’istituto britannico avrebbe risposto fornendo:
- nomi e cognomi;
- date di nascita;
- indirizzi;
- numeri di telefono;
- copie di documenti come passaporti e patenti;
- estratti conto;
- cronologia delle transazioni;
- operazioni in criptovalute.
Come si può immaginare, si tratta di una violazione con un potenziale impatto enorme sulla riservatezza dei clienti colpiti.
Le forze dell’ordine italiane e la faida interna
IAmNotVillain avrebbe poi affermato di aver rubato 147 GB di dati ai sistemi delle forze dell’ordine italiane, durante un periodo di sei mesi. All’interno di questo archivio ci sarebbero calendari, informazioni personali, documenti e persino le chat tra un agente e la moglie
. Per il momento non si registrano dichiarazioni ufficiali da parte delle nostre istituzioni.
Open riporta inoltre di una faida interna al gruppo di cybercriminali che sta complicando ulteriormente la situazione. Un ex membro avrebbe sottratto una parte del database, attribuendosi la responsabilità dell’attacco.
Ti potrebbe interessare
15 set 2026