


Gli esperti del CERT-AgID (Computer Emergency Response Team dell’Agenzia per l’Italia Digitale) hanno individuato un sito con aspetto simile a quello dell’Agenzia delle Entrate. Quando visitato con un dispositivo Android viene suggerita l’installazione della relativa app. Compare quindi un falso aggiornamento dell’app IO che installa il malware Mirax.
Furto di credenziali bancarie e accesso remoto
Il falso sito dell’Agenzia delle Entrate ha un design molto simile a quello ufficiale. Ci sono varie differenze, tra cui i nomi delle singole sezioni, ma non verranno probabilmente notate dagli utenti più distratti. Gli esperti del CERT-AgID non specificano come viene pubblicizzato (forse tramite motori di ricerca). Se viene visitato con un dispositivo Android appare un avviso che indica la disponibilità dei servizi solo esclusivamente app mobile.
È quindi necessario scaricare l’app cliccando sul pulsante. Essendo un file APK, gli utenti devono autorizzare il sideloading. All’avvio viene mostrata una falsa schermata di aggiornamento dell’app IO che, ironicamente, dovrebbe migliorare la protezione contro il malware. In basso è scritto “Verified by Google Play Protect“, quindi sembra legittima.
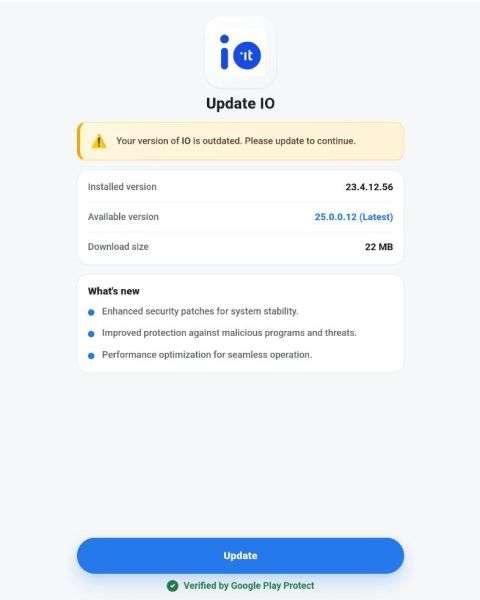
Durante il presunto aggiornamento viene scaricato e decifrato il payload infetto. Si tratta del malware Mirax, un noto trojan bancario (descritto in dettaglio dai ricercatori di Cleafy e Group-IB). La sua funzionalità principale è quindi il furto delle credenziali di accesso al conto corrente e l’intercettazione dei codici OTP dell’autenticazione in due fattori ricevuti tramite SMS.
Ciò avviene mediante la tradizionale tecnica dell’overlay. Il malware invia al server remoto l’elenco delle app bancarie installate sul dispositivo e scarica le corrispondenti interfacce fasulle che vengono sovrapposte a quelle reali. Mirax offre anche funzionalità RAT (quindi consente il controllo da remoto) e spyware (ruba dati e scatta immagini con la fotocamera).
Gli utenti devono verificare l’URL del sito nella barra degli indirizzi del browser e non cliccare mai su link o pulsanti. Il sito ufficiale dell’Agenzia delle Entrate è questo. Le app possono essere scaricate da questa pagina.
Ti potrebbe interessare

18 nov 2026