


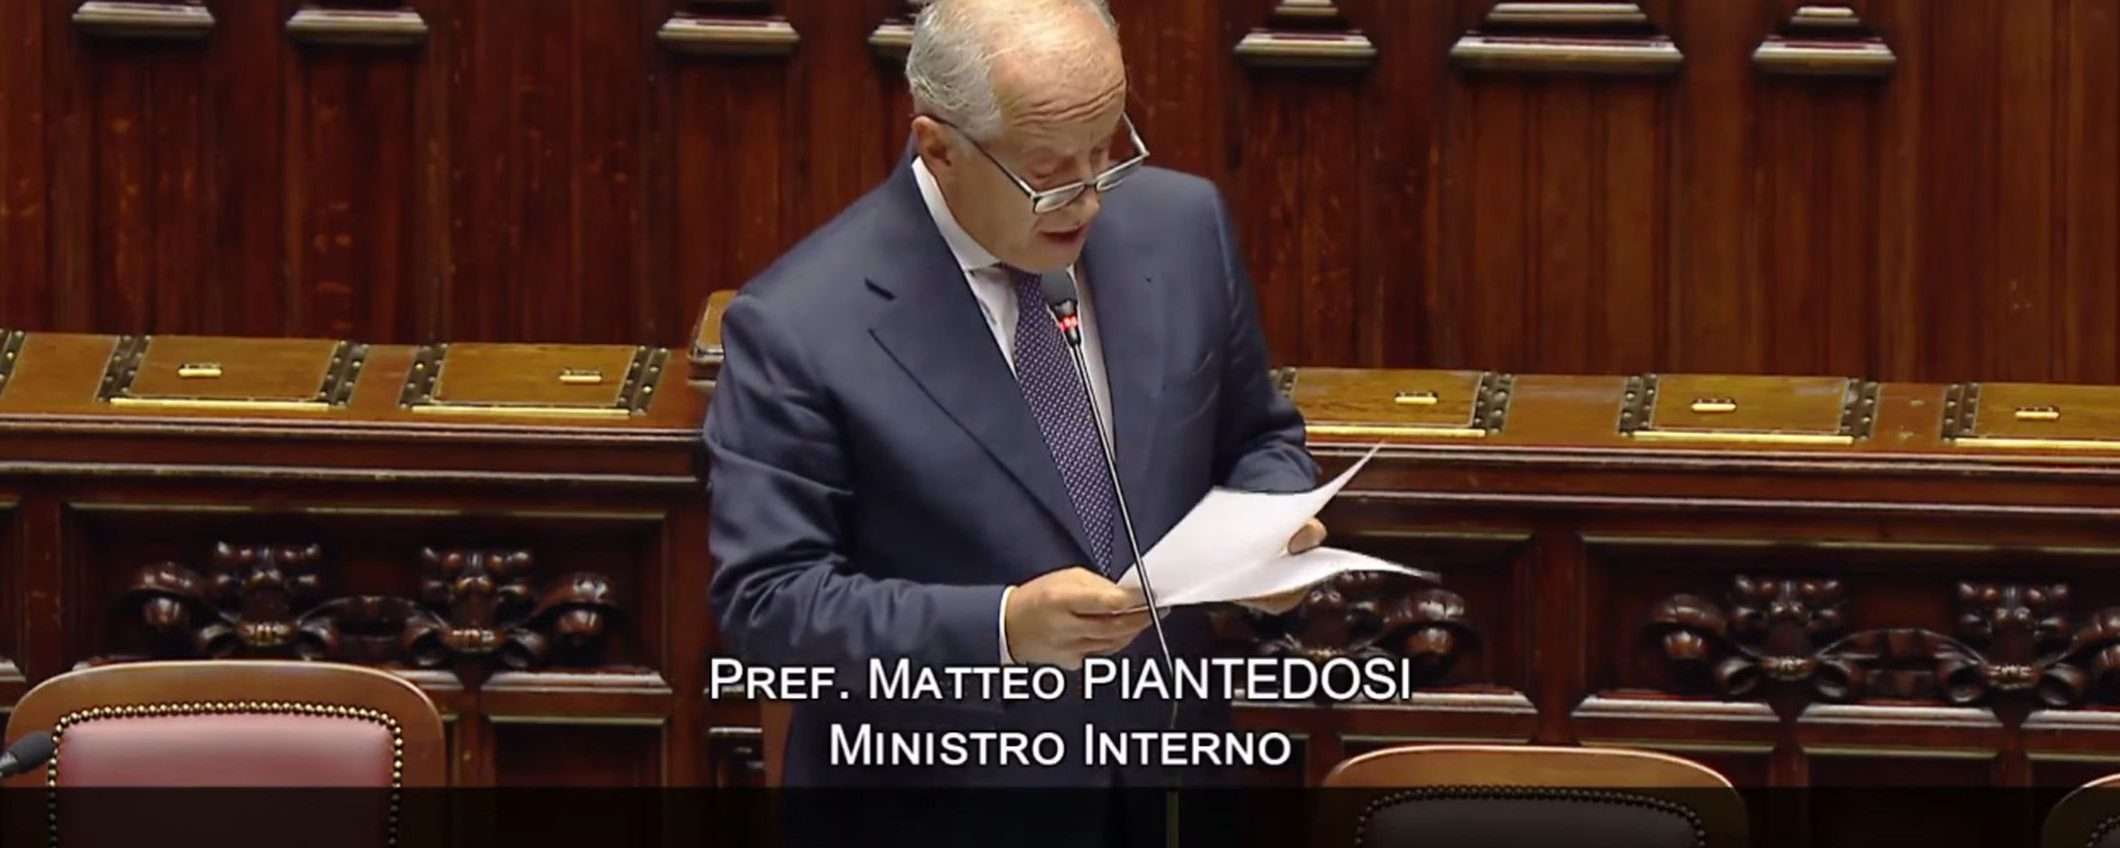
Come previsto, il caso Revolut è arrivato alla Camera dei Deputati. Durante il question time del 30 settembre, il Ministro dell’Interno (Matteo Piantedosi) ha attribuito la responsabilità principale alla fintech, in quanto non ha verificato la provenienza della PEC prima di consegnare i dati dei clienti al cybercriminale noto come IAmNotAVillain. Il Ministro non ha però fornito altri dettagli, in particolare sul furto e la pubblicazione dei dati appartenenti al suo dicastero.
Revolut non è soggetta alla normativa NIS
Rispondendo all’interrogazione del Partito Democratico, il Ministro ha innanzitutto dichiarato che sono in corso approfondimenti giudiziari e verifiche da parte delle strutture di sicurezza cibernetica del Ministero dell’Interno. Piantedosi ha quindi confermato che l’Agenzia per la Cybersicurezza Nazionale (ACN) ha ricevuto la notifica sull’incidente da Revolut il 12 settembre. La fintech ha successivamente (15 settembre) comunicato di aver inviato i dati di 680 clienti ad un indirizzo PEC riferibile alla Prefettura di Reggio Calabria.
Il Ministro ha evidenziato che Revolut è una società di diritto britannico, quindi non soggetta alla normativa nazionale NIS, ovvero il decreto legislativo n. 138 del 4 settembre 2024 recepisce la direttiva europea NIS2. Secondo Piantedosi, il comportamento della fintech è stato negligente, in quanto ha risposto alla PEC della Prefettura di Reggio Calabria per una richiesta che compete alle Procure della Repubblica.
Credo vada innanzitutto sottolineato come l’azienda abbia ricevuto dalla casella PEC denominata “entilocali”, riconducibile alla Prefettura di Reggio Calabria, poi risultata mai utilizzata, una richiesta di informazioni che dalla stessa società avrebbe potuto e dovuto essere verificata, con un minimo di diligenza, a partire dall’apparente incoerenza dei dati richiesti rispetto alla fonte della richiesta stessa, nonché della quantità e tipologia dei dati richiesti.
Il Ministro non ha però fornito chiarimenti su altri aspetti della vicenda: come è avvenuto l’accesso ai sistemi del Ministero e se sono stati realmente sottratti 147 GB di dati, come rivendicato da IAmNotAVillain. Probabilmente è un’informazione riservata. Sul caso è intervento anche il Garante della privacy.
Ti potrebbe interessare
2 ott 2026