


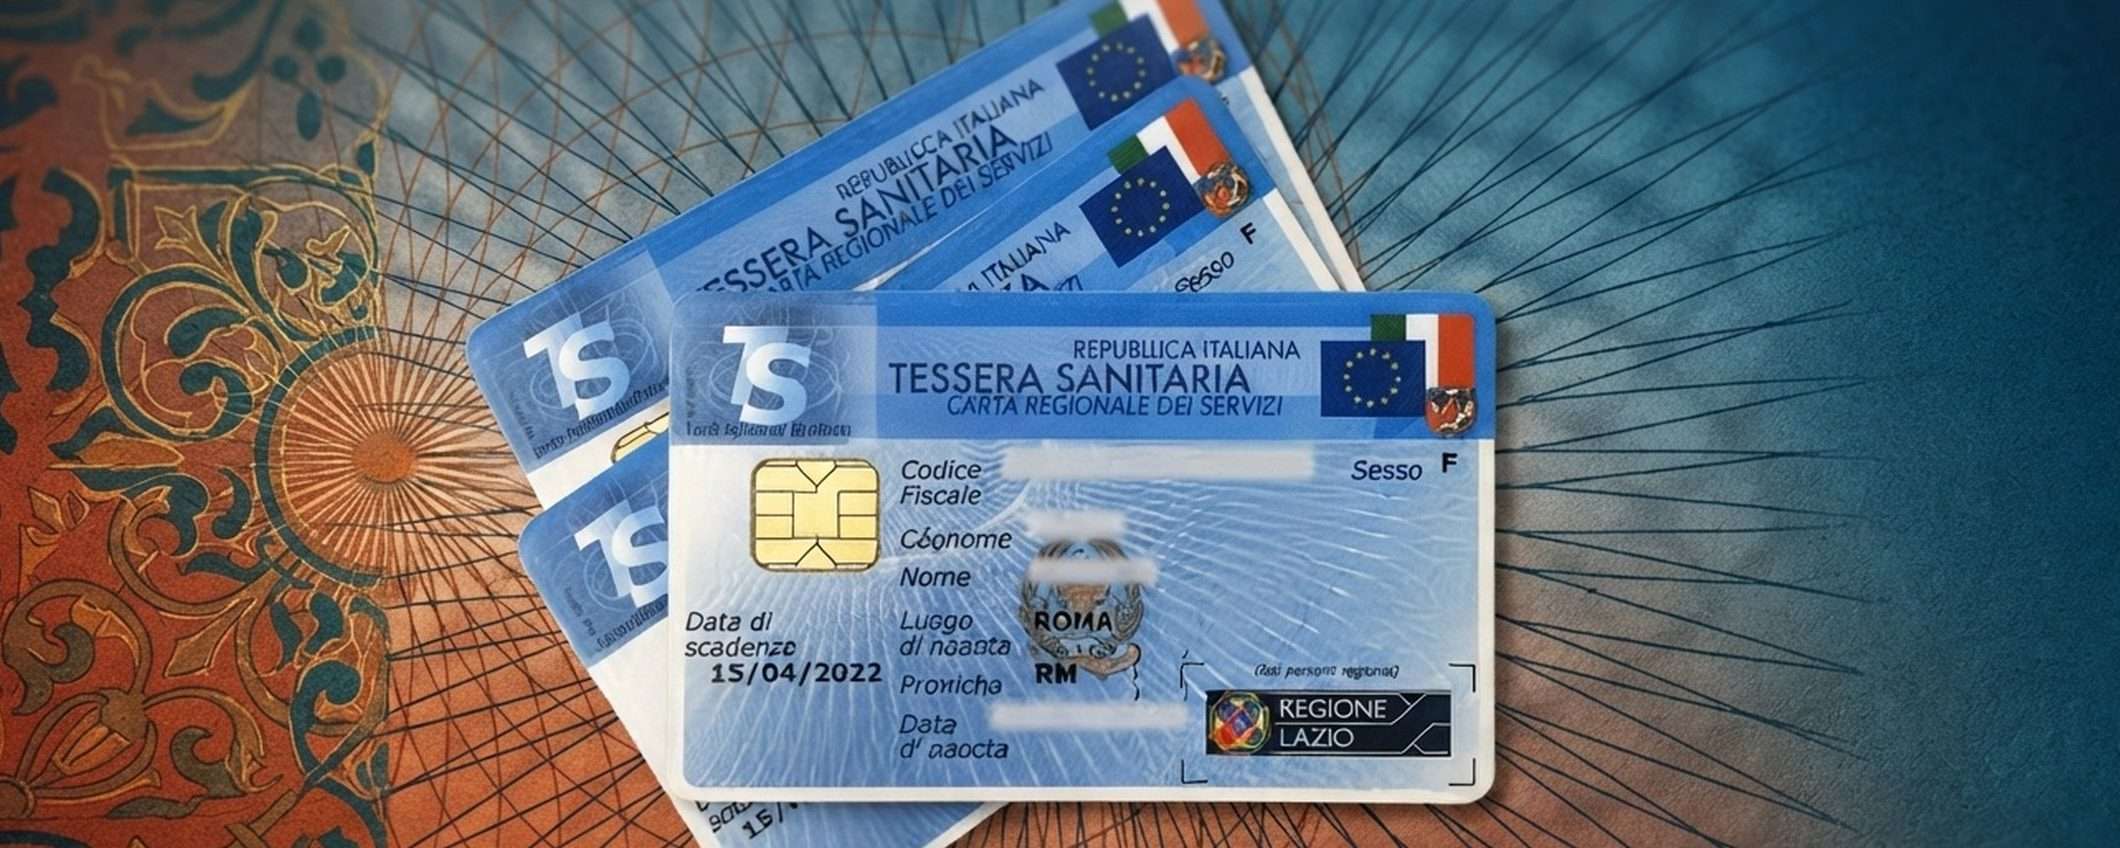
La tessera sanitaria è uno dei bersagli preferiti dai cybercriminali. Il CERT-AgID (Computer Emergency Response Team dell’Agenzia per l’Italia Digitale) ha descritto numerose campagne di phishing e truffe che prendono di mira i cittadini. Stavolta il bersaglio sono gli operatori sanitari. L’obiettivo finale è sempre il furto di dati personali.
Credenziali SPID, OTP e documenti di identità
La nuova campagna di phishing prevede l’invio di un’email generica indirizzata ad un “gentile professionista“. Ciò indica l’invio di massa delle comunicazioni. Il testo è piuttosto dettagliato, quindi i cybercriminali conoscono i recenti obblighi normativi. Da fine aprile è infatti necessaria l’autenticazione in due fattori per prescrivere una ricetta dematerializzata a carico del SSN tramite il Sistema Tessera Sanitaria.
Nell’email viene chiesto di validare l’identità digitale entro 48 ore per effettuare un “riallineamento” delle informazioni di autenticazione associate al profilo. Oltre questa scadenza potrebbe essere sospeso il servizio, quindi i medici non potranno inviare le ricette elettroniche.
Cliccando sul link presente nell’email viene aperta la pagina riservata agli operatori sanitari che ha un aspetto molto simile a quella ufficiale del Sistema Tessera Sanitaria. Cliccando sul pulsante “Verifica SPID” viene mostrato l’elenco dei gestori, per ognuno dei quali è presente la relativa schermata di autenticazione.
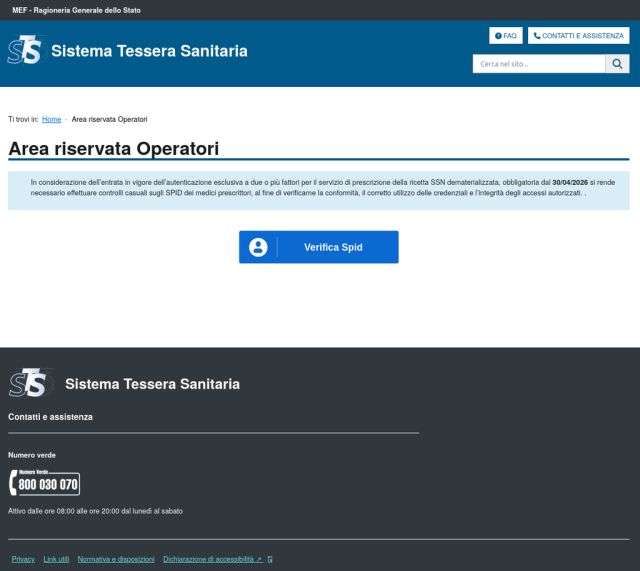
L’ignara vittima dovrebbe quindi effettuare l’accesso inserendo nome utente (email), password e codice OTP. Successivamente viene chiesto anche il caricamento delle immagini o dei PDF di carta di identità e codice fiscale. Tutti questi dati finiranno ovviamente nelle mani dei cybercriminali.
Il CERT-AgID ha chiesto e ottenuto la disattivazione del dominio (il sito falso non è più online). Gli operatori sanitari devono prestare molta attenzione alle email, non devono mai cliccare sui link, inserire dati o caricare documenti sui siti.
Ti potrebbe interessare
18 nov 2026