


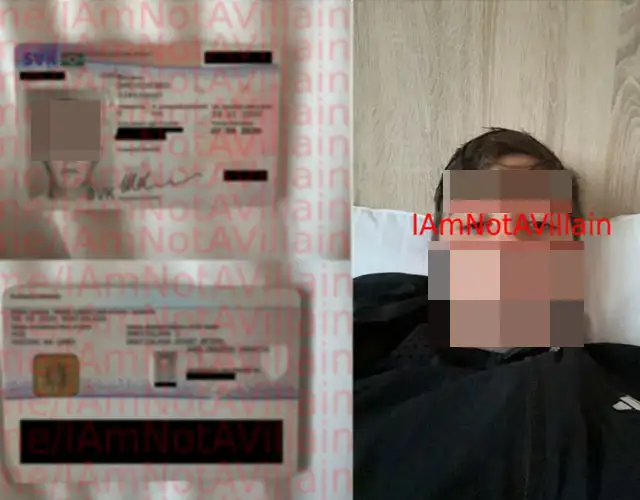
Dopo aver dimostrato di essere in possesso dei dati personali e riservati appartenenti ai clienti della banca Revolut (presumibilmente alcune centinaia), il gruppo di cybercriminali IAmNotVillain sembra essersi dissolto nel nulla. Il sito pubblicato per rivendicare l’attacco è andato offline, rimangono la richiesta di riscatto da 3 milioni di dollari e la minaccia di pubblicare tutto in caso di mancato pagamento. C’è un altro aspetto su cui stanno indagando le autorità italiane: il possibile furto di informazioni dai sistemi informatici del Ministero dell’Interno.
Caso Revolut: nessuna prova del furto dati
Oggi il Sole 24 Ore fa sapere che le indagini condotte sull’infrastruttura del Viminale non hanno al momento confermato l’esfiltrazione di dati. I responsabili dell’operazione hanno invece affermato di aver sottratto 147 GB di file, alcuni dei quali contenenti le comunicazioni tra i dipendenti.
A gestire l’inchiesta è la Procura di Reggio Calabria. È proprio facendo leva su una casella PEC compromessa della Prefettura locale che i cracker di IAmNotVillain sarebbero riusciti a farsi consegnare le informazioni: la richiesta è sembrata legittima agli occhi di chi, in Revolut, se l’è vista recapitare.
Per i clienti della banca non c’è il rischio che qualcuno possa allungare le mani sui loro conti, quelli sono al sicuro. A quanto pare, sono stati colpiti soprattutto quelli residenti in Francia e in Svizzera, ma anche in altre decine di Paesi, Italia compresa. Il fatto che circolino dati molto dettagliati sul loro conto, però, li espone al pericolo di truffe e raggiri.
Siamo certi che si tornerà a discutere di un attacco che, per le sue modalità, rappresenta qualcosa di inedito. Quanto accaduto mette inevitabilmente in discussione l’integrità delle procedure impiegate per tutelare la riservatezza da parte degli istituti e l’affidabilità di uno strumento come la posta elettronica certificata. A questo proposito, già in passato abbiamo segnalato tentativi di phishing.
Ti potrebbe interessare
18 set 2026